Salah
satu momen yang menjadi favorit dari para kriminal dalam menyebarkan
malware atau phishing adalah saat dimana para administrator kurang
siaga. Itulah sebabnya banyak malware disebarkan pada akhir minggu
(weekend) dengan pertimbangan para administrator yang berjaga sedang
libur atau setidaknya lebih rendah kesiagaannya dibandingkan hari kerja
biasa dan dampak dari penyebaran malware tentu akan lebih maksimal
dibandingkan dengan hari biasa. Hal ini makin menjadi-jadi pada
saat-saat libur panjang seperti libur akhir tahun 2015 dimana selain
mendapatkan bonus macet total belasan jam hanya untuk menempuh jarak
Jakarta Bandung, ternyata juga mendapatkan posting porno Facebook yang
menurut pantauan Vaksincom dapat dikategorikan kedalam dua tujuan. Yang
pertama adalah untuk mencuri password akun Facebook dan satunya lagi
untuk mendapatkan keuntungan finansial dari aktivitas iklan. Tema
posting tidak jauh-jauh dari sex dan pornografi seperti yang tampak pada
gambar 1 di bawah ini.
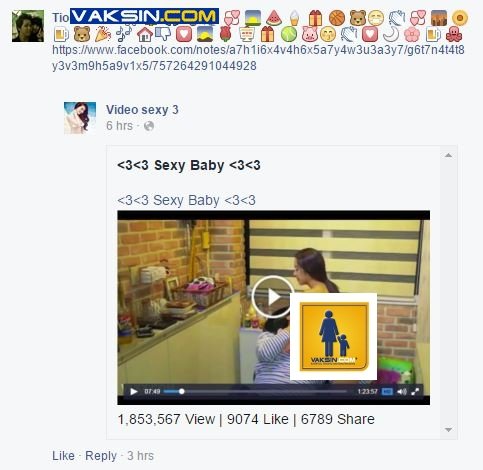
Gambar 1, Posting pornografi Facebook mencari korban
Sebagai
catatan, view sebanyak 1,853,567, 9074 Like dan 6789 Share pada posting
Facebook yang diberikan di atas adalah palsu dan hanya merupakan gambar
yang telah dipersiapkan terlebih dahulu.
Menggunakan pemendek tautan (URL Shortener)
Jika
tautan tersebut di klik, pembuat posting porno ini cukup cerdik untuk
tidak langsung menghubungkan dengan situs jahat yang telah dipersiapkan,
melainkan menghubungkan dengan pemendek tautan (url shortener) yang
telah dipersiapkan.
Salah satu tautan yang diberikan adalah http://tinyurl.com/julyrle yang jika di klik akan mengarah ke :
https://femfu.com/ref.php?time=6383734373437303331423642364633363346393730323446383636473437343235463336363236473837383738373437373D356D69647F3078607E2665627F2D6F636E25766D65666F2F2A33707474786
dan di forwardkan ke situs
http://clip-hott.cf/xxxtw/ yang telah dipersiapkan.
Saat
ini situs tersebut telah di nonaktifkan, namun berdasarkan data dari
Lab Vaksincom pada saat posting ini diluncurkan, situs tersebut yang
bertujuan untuk mencuri password akun Facebook dari korbannya. (lihat
gambar 2)
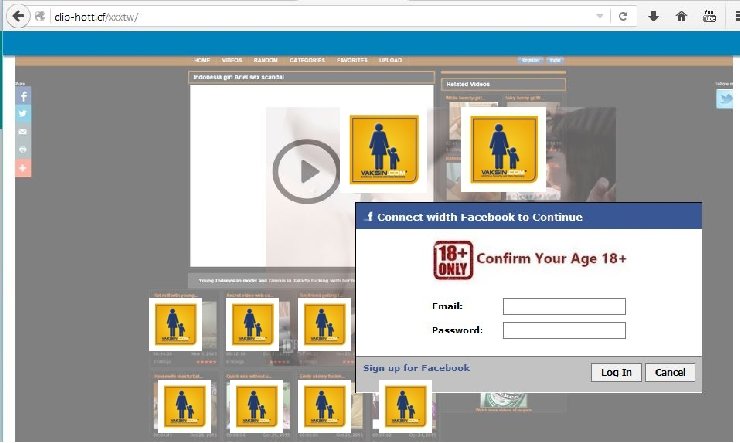
Gambar 2, Situs phishing memancing korbannya untuk memberikan kredensial Facebook dan mencuri akun Faceook korbannya
Jika
korbannya terpancing untuk memasukkan kredensialnya, akun tersebut akan
langsung digunakan untuk melakukan posting tautan dengan berbagai
gambar porno seperti pada gambar 1 di atas dan selain membuat malu
pemilik akun tentunya juga tidak menutup kemungkinan akun yang memiliki
nilai ekonomi tinggi akan dieksploitasi.
Tema Lokal dan mengincar Android
Pembuat
pishing ini rupanya juga memantau perkembangan berita lokal dan tidak
mau ketinggalan menggunakan nama selebriti terkenal yang sedang ngetop.
Selain itu, OS yang di incar juga telah menyesuaikan diri dimana
phishing Facebook ini juga telah disiapkan untuk platform mobil. (lihat
gambar 3).
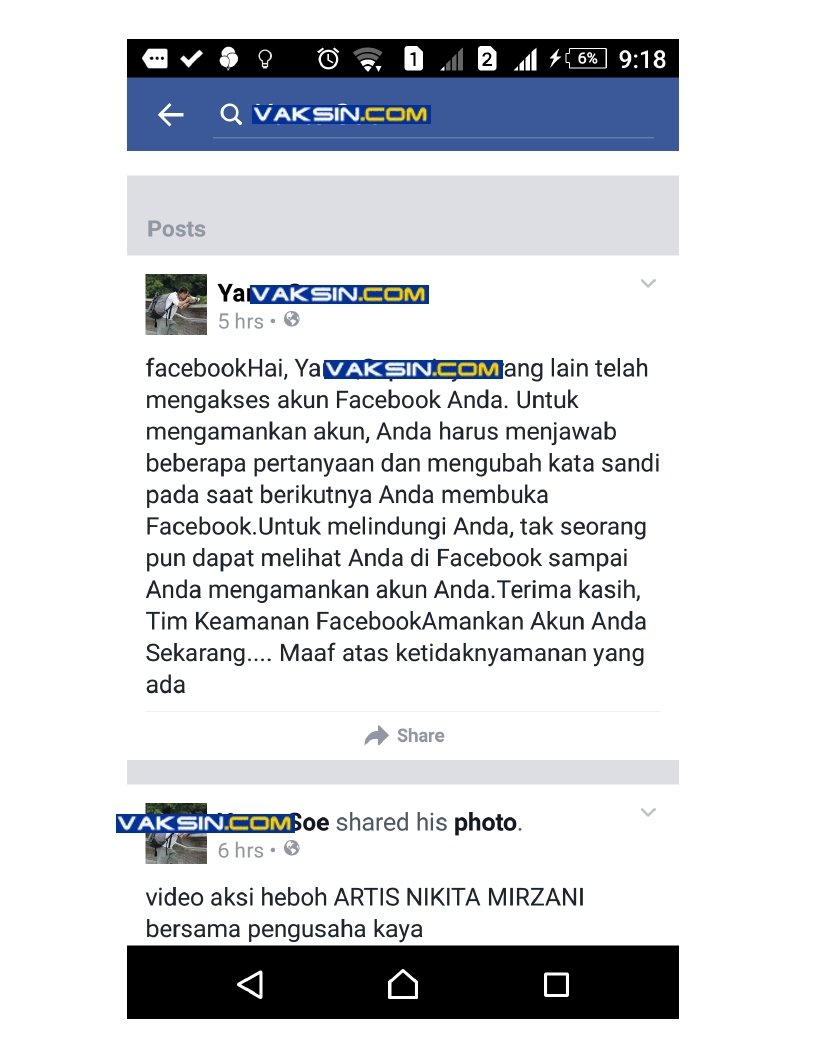
Gambar 3, Posting phishing menyesuaikan diri dengan perkembangan terkini dan disesuaikan untuk OS Android
Menurut
pengetesan Vaksincom, ada dua jenis phishing yang beredar dimana yang
pertama bertujuan untuk mencuri kredensial Facebook korbannya seperti
pada gambar 4 di bawah ini.

Gambar 4, Tautan phishing pencuri password yang telah dipersiapkan
Dimana
jika korbannya ingin melihat video yang telah dipersiapkan maka ia
perlu memasukkan kredensial (username dan password) Facebooknya. Jika
diperhatikan dengan seksama, permintaan kredensial Facebook tersebut
muncul dari situs videox3.com dan bukan dari Facebook dan dapat
dipastikan jika korban memasukkan kredensial Facebook tentunya akan
didapatkan oleh phisher.
Sedangkan
jenis phishing kedua yang ditemui oleh Lab Vaksincom tidak jauh-jauh
dari motif ekonomi untuk mendapatkan kuntungan dari iklan dimana jika di
klik akan menampilkan pesan seolah-olah sistem / aplikasi Android anda
bermasalah atau kurang sempurna dan anda digiring untuk menginstal
aplikasi tertentu yang telah dipersiapkan (lihat gambar 5).

Gambar 5, Iklan pop up yang telah dipersiapkan untuk mendapatkan keuntungan dari iklan
Umur pendek dan korban terbesar dari Indonesia
Kecenderungan
yang terjadi saat ini adalah posting phishing yang dilakukan akan
berumur pendek namun dilakukan berulang-ulang dengan berbagai pemendek
tautan yang berbeda yang telah dipersiapkan untuk mengantisipasi blokir
oleh administrator Facebook. Setiap kali satu tautan dipersiapkan akan
diusahakan menghasilkan klik sebanyak mungkin. Sebagai gambaran, salah
satu tautan yang dipantau lab Vaksincom menghasilkan klik sebanyak
39.401 klik dan kabar buruknya adalah, 22.880 klik atau sebanyak 57,8 %
berasal dari Indonesia (lihat gambar 6).
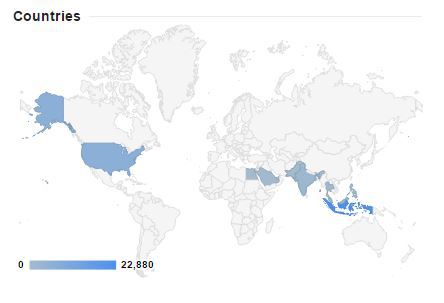
Gambar 6, 22.880 klik atau lebih dari 57 % korban phishing berasal dari Indonesia
Preventif
Sebagai
penutup, Vaksincom menyarankan anda para pengguna media sosial
khususnya Facebook untuk berhati-hati dan tidak memasukkan sembarangan
kredensial anda. Tingkatkan keamanan akun Facebook anda dengan
mengaktifkan T-FA Two Factor Authentication dan yang tidak kalah penting
adalah amankan kredensial email yang anda gunakan untuk membuat akun
Facebook tersebut. Jangna sekali-kali menggunakan kredensial (password)
yang sama untuk layanan internet yang berbeda. Untuk menjaga keamanan
akun dan memudahkan anda dalam menyimpan password, pertimbangkan untuk
menggunakan program password manager seperti Keepass Password Safe
(gratis) yang akan menyimpan semua kredensial anda yang berbeda-beda
dalam keadaan terenkripsi dan anda hanya perlu mengingat satu password
master.
Sumber: http://www.vaksin.com/0116-facebook-porn-2016
Komentar:
Pencurian akun facebook dengan menggunakan iming-iming konten pornografi terus terjadi di tahun 2016. Para pembuat program ini biasanya menyiapkan sebuah gambar yang terlihat seperti konten video facebook yang sesungguhnya namun saat gambar tersebut di klik pengguna akan diarahkan ke halaman lain dan menyuruh pengguna memasukkan id dan password facebook mereka. Sistem operasi yang diincar tidak hanya sistem operasi desktop seperti windows tapi juga sistem operasi android pada smartphone. Untuk lebih menarik minat pengguna, si pembuat program biasanya akan menggunakan tema lokal yang sedang menjadi hits. Hampir 57% korban dari program ini berasal dari Indonesia. Oleh karena itu pengguna sebaiknya tidak membuka konten-konten yang mencurigakan di Facebook.
Pencurian akun facebook dengan menggunakan iming-iming konten pornografi terus terjadi di tahun 2016. Para pembuat program ini biasanya menyiapkan sebuah gambar yang terlihat seperti konten video facebook yang sesungguhnya namun saat gambar tersebut di klik pengguna akan diarahkan ke halaman lain dan menyuruh pengguna memasukkan id dan password facebook mereka. Sistem operasi yang diincar tidak hanya sistem operasi desktop seperti windows tapi juga sistem operasi android pada smartphone. Untuk lebih menarik minat pengguna, si pembuat program biasanya akan menggunakan tema lokal yang sedang menjadi hits. Hampir 57% korban dari program ini berasal dari Indonesia. Oleh karena itu pengguna sebaiknya tidak membuka konten-konten yang mencurigakan di Facebook.

Tidak ada komentar:
Posting Komentar