Ditemukan sebuah celah keamanan baru di Android. Bahkan bisa dibilang
celah keamanan ini menjadi yang paling riskan bagi pengguna perangkat
Android. Karena bila telah dimanfaatkan, cuma perlu satu serangan untuk
membajak secara total sebuah perangkat Android.
Celah tersebut
ditemukan oleh peneliti bernama Guang Gong yang mengungkapnya di
konferensi PacSec yang digelar di Tokyo. Menurutnya celah ini ia temukan
di aplikasi Chrome untuk Android dengan memanfaatkan JavaSript v8 yang
tertanam dalam Chrome.
Jadi Guang bilang celah ini memungkinkan
pihak tak bertanggung jawab bisa mendapat akses penuh sebuah perangkat
Android hanya dengan satu serangan. Hacker bakal bisa menginstal apapun
yang diinginkannya tanpa perlu repot-repot mengecoh penggunanya supaya
tak ketahuan.
Guang lantas mendemokan temuannya itu dengan cara
menginstal sebuah aplikasi game pada perangkat Android yang telah
dieksploitasi, dengan cara remote. Ia benar-benar membuktikan bahwa tak
perlu interaksi dari pengguna untuk melakukan apapun di perangkat
Android yang telah tereksploitasi.
“Begitu ponsel terhubung ke
internet, kerentanan JavaScript v8 di Chrome bisa dipakai untuk
menginstal aplikasi (secara remote) tanpa perlu interaksi sedikit pun
dari pengguna. Demonstrasinya membuktikan ponsel (yang tereksploitasi)
bisa di kontrol secara penuh,” ujar Dragos Ruiu, penyelenggara
konferensi PacSec menanggapi temuan Guang, seperti detikINET kutip dari
Engadget, Jumat (13/11/2015).
Namun kabarnya Google telah diberitahu soal celah ini, dan tengah menggarap patch untuk menambalnya.
sumber: http://inet.detik.com/read/2015/11/13/183353/3070620/323/sebuah-celah-ungkap-kerentanan-terburuk-android
Komentar:
Sebuah celah keamanan fatal ditemukan di sistem operasi android. Celah tersebut memungkinkan hacker memanfaatkan kerentanan pada JavaScript v8 di chrome untuk menginstall aplikasi secara remote tanpa diketahui oleh user. Ini berarti hacker bisa mendapatkan kontrol penuh terhadap device pengguna. Google kabarnya sudah mengetahui celah ini dan sedang menggarap patch untuk menambalnya
Kamis, 19 November 2015

Hal-Hal yang Harus Diperhatikan Sebelum Upgrade ke Windows 10
Dalam era globalisasi, perkembangan sistem operasi seperti Windows
sudah sangat pesat. Baru-baru ini Windows telah meluncurkan varian
terbarunya, yaitu Windows 10. Hanya selang waktu seminggu Windows 10
sudah banyak penggunanya, terutama bagi para gamers.
Banyak pengguna Windows yang tidak sabar untuk mengupgrade Windows lamanya ke Windows 10. Hal ini sudah bisa dilihat pada saat peluncuran Windows 10, yang di mana pada selang dua minggu Windows 10 sudah digunakan oleh para pengguna sebanyak satu juta pengguna.
Namun, jika Anda ingin mengupgrade Windows versi terdahulu ke Windows 10, jangan asal langsung upgrade. Sebelum mengupgrade Windows lama ke Windows 10, Anda harus tahu spesifikasi komputer yang Anda pakai, apakah sesuai dengan kebutuhan Windows 10 atau tidak.
Berikut merupakan cara-cara yang harus diperhatikan sebelum mengupgrade Windows 10:
1. Pastikan PC Masuk Kriteria
Microsoft menyatakan jika Windows 10 nantinya akan dapat bekerja untuk banyak jenis PC dan tak akan memengaruhi performa dari perangkat tua. Meski begitu, ternyata ada beberapa persyaratan minimum. Jika PC Anda tidak memiliki spesifikasi ini, kemungkinan Windows 10 tak akan dapat di-install di dalamnya.
2. Back up file
Menginstal Windows 10 nantinya mungkin akan menjadi hal yang mudah, namun setelah itu pengguna akan menghadapi proses update sistem software yang panjang. Untuk mencegah Anda kehilangan data penting di PC, pastikan back up semua file, foto, dan video penting Anda.
3. Pastikan download dan memilih versi yang sesuai dengan Windows yang dipakai.
Microsoft telah merilis skema Upgrade yang disesuaikan dengan versi Windows yang dipakai pengguna. Untuk itu, sebelum melakukan instalasi, cek terlebih dahulu versi Windows yang Anda miliki. Agar Anda tahu apakah harus melakukan Upgrade ke Windows 10 atau tidak.
4. Siap untuk perubahan
Microsoft telah menyiapkan halaman pemberitahuan untuk pengguna saat mereka melakukan proses upgrade Windows 10. Jika PC Anda menggunakan sistem operasi Windows 7 Home Premium, Windows 7 Professional, Windows 7 Ultimate, atau Windows 8 Pro yang memiliki Media Centre, begitu Anda menginstal Windows 10 maka feature Windows 10 Center akan hilang.
sumber: http://chip.co.id/news/tips-software_os-microsoft-chip_this_week/14580/hal-hal_yang_harus_diperhatikan_sebelum_upgrade_ke_windows_10
Komentar:
Sebelum user mengupgrade Windows mereka ke Windows 10, ada beberapa hal yang perlu diperhatikan. Yang pertama adalah memastikan PC atau laptop user sesuai dengan kriteria PC untuk Windows 10. Yang kedua adalah membackup data untuk menghindari ada data yang hilang saat proses upgrade. Ketiga adalah memilih versi Windows 10 yang sesuai dengan kebutuhan user. Terakhir adalah siap untuk perubahan karena tidak adanya fitur Windows Media Center di Windows 10
4G LTE dan Konten Lokal Jadi Tema IGRA 2015
Indonesia Golden Ring Awards berlangsung sore hari kemarin
(Senin-16/11) di Jakarta. Ini merupakan ajang penghargaan tahunan yang
diberikan pada perusahaan pelaku teknologi telekomunikasi baik vendor
device maupun operator selular.
Gelaran IGRA 2015 yang didukung oleh ATSI(Assosiasi Penyelenggara Telekomunikasi Seluruh Indonesia) juga menghadirkan Talkshow yang mengambil tema “Mendorong Ekosistem 4G LTE dan Penguatan Konten Lokal”. Dihadiri pula oleh Menkominfo Rudiantara, CEO Operator Telekomunikasi, Vendor Handset serta perwakilan dari perusahaan-perushaan start-up.
Menkominfo Rudiantara mengungkapkan,” Indonesia harus mampu mengejar ketinggalan dari negara-negara maju. Untuk itu semua potensinya harus bersinergi, baik ekosistem perangkat, network operator dan juga aplikasi.” Ia juga menegaskan jika ketiganya tidak selaras maka akan menjadi pincang. Pemerintah sendiri telah mengupayakan keselarasan tersebut, khususnya untuk jaringan network, dimana program refarming jaringan telah dilakukan dan segera rampung.
“Penyelesaian refarming (penataan ulang) 4G-LTE di frekuensi 1.8000 MHz diharapkan selesai bulan ini. Sedangkan device yang mendukung sudah banyak tersedia di pasar,”lanjut Rudiantara. Satu aspek yang masih perlu didorong adalah para pengembang aplikasi lokal. Dengan digelarnya ajang penghargaan seperti IGRA 2015 ini diharapkan mampu mendorong industri lokal dan juga startup tanah air untuk semakin kreatif menciptakan konten-konten yang berguna dalam kemajuan teknologi tanah air.
Ini merupakan tahun ketujuh digelarnya Indonesia Golden Ring Awards.Penilaian IGRA dilakukan oleh para juri, yaitu dari hasil poling para wartawan atau jurnalis yang aktif di bidang industri teknologi dan telekomunikasi. Penjurian tersebut dilakukan secara langsung melalui www.indonesiagoldenringawards.com
sumber: http://www.jagatreview.com/2015/11/4g-lte-dan-konten-lokal-jadi-tema-igra-2015/
Komentar:
Ajang penghargaan tahunan untuk perusahaan pelaku teknologi telekomunikasi yaitu Indonesia Golden Ring Award mengambil tema 4G LTE dan konten lokal. Acara ini juga mengahdirkan talkshow "Mendorong Ekosistem 4G LTE dan Penguatan Konten Lokal". Menkominfo Rudiantara hadir sebagai pembicara. Menurut Menkominfo agar Indonesia bisa megejar ketinggalan dengan negara-negara maju, semua potensi harus bersinergi baik ekosistem perangkat. network, operator, dan aplikasi.
Inilah 3 Cara Meng-uninstall Aplikasi di Windows 10
Dalam versi Windows, menghapus program itu bukan hal yang mudah, karena Anda harus pergi melalui menu Programs and Features di Control Panel. Tapi di Windows 10, meng-uninstall program (baik program
desktop atau aplikasi Windows 10) jauh lebih sederhana. Berikut adalah 3
cara yang berbeda untuk meng-uninstall aplikasi atau program dari
Windows 10 Anda:


- Dari menu Start
Anda dapat menghapus aplikasi dan program desktop Windows 10 langsung
dari menu Start. Untuk melakukan hal ini, Anda pergi ke Start> pilih
All apps dan Anda akan menemukan semua aplikasi atau program. Lalu klik kanan pada aplikasi atau program yang ingin Anda uninstall, dan klik Uninstall dari menu dropdown yang muncul.
Klik kanan pada aplikasi yang ingin Anda Uninstall, lalu pilih Uninstall
- Dari menu Settings
Jika Anda tidak dapat menemukan aplikasi atau program yang
ingin Anda uninstall di menu Start, Anda juga dapat menghapus aplikasi
dan program melalui menu Settings.
Buka Settings, lalu klik System, dan pilih Apps & Features
Anda pergi ke Start> Settings> klik System> lalu Anda pilih Apps & Features. Anda
akan melihat daftar aplikasi dan program pada PC Anda yang telah
diurutkan berdasarkan ukuran. Anda dapat menggunakan kotak pencarian di
bagian atas layar untuk mencari aplikasi.
Setelah menemukan aplikasi atau program yang ingin Anda
uninstall, kemudian Anda klik pada aplikasi atau program tersebut, dan
klik Uninstall.
Klik pada aplikasi yang ingin Anda Uninstall, lalu pilih Uninstall
- Dari Control Panel
Anda masih dapat meng-uninstall program langsung dari Control Panel. Untuk melakukan hal tersebut, klik kanan tombol Start dan klik Control Panel.
Lalu pergi ke Programs, dan klik Programs and Features. Selanjutnya cari program yang ingin Anda uninstall, klik program yang Anda ingin untuk uninstall, lalu klik Uninstall.
Pilih program yang Anda ingin Uninstall, klik pada program tersebut, lalu klik Uninstall
sumber: http://chip.co.id/news/tips-technology-software_os-apps-chip_this_week-microsoft/15156/inilah_3_cara_meng-uninstall_aplikasi_di_windows_10
Komentar:
Untuk uninstall aplikasi pada Windows 10 ada tiga cara. Cara yang pertama adalah dengan klik kanan ikon aplikasi yang ada di start menu kemudian pilih uninstall. Yang kedua adalah dari menu Setting > System > App & Feature. Yang ketiga adalah uninstall dari bagian Program and Features di control panel
4 Cara Atasi Ponsel Yang Over Heating
Pernahkah Anda menemukan ponsel Anda tiba-tiba berada dalam keadaan
over heating? Overheating dapat terjadi dari beberapa faktor termasuk
perlakuan tidak selayaknya pada ponsel. Inilah empat cara mengatasi
ponsel yang over heating:
1. Bersihkan Ponsel Dari Debu
Ponsel yang berdebu dapat menyebabkan terjadinya overheating. Karena lubang atau pori yang tersedia pada body sudah tertutup tebal dengan debu, maka membuat aliran panas dari dalam ponsel tidak dapat keluar secara sempurna. Oleh karena itu, Anda harus rajin membersihkan ponsel agar tidak terdapat debu.
2. Gunakan Sim Card/Provider Dengan Jaringan Stabil
Dengan menggunakan provider yang memiliki koneksi stabil di wilayah Anda tinggal, atau Anda dapat memilih opsi jaringan stabil seperti 3G ataupun 2G. Maka Anda tidak perlu merasa khawatir karena ponsel Anda tidak akan mengalami over heating lagi.
3. Hapus Aplikasi Yang Memakan Banyak RAM
Aplikasi yang terlalu banyak pada ponsel dapat membuat kinerja ponsel menjadi berlebihan, akibatnya ponsel menjadi mudah cepat panas. Oleh karena itu, Anda dapat menonaktifkan aplikasi yang tidak penting atau Anda dapat menghapus aplikasi yang memakan banyak RAM dan yang tidak penting.
4. Simpan Ponsel Dengan Benar
Simpan ponsel Anda dengan benar, seperti jangan tempatkan ponsel pada suhu yang terlalu panas, jangan tempatkan ponsel Anda pada tempat yang lembab, atau jangan tempatkan ponsel Anda dalam suhu yang terlalu dingin. Dengan menyimpan ponsel Anda dengan cara yang benar, Anda dapat terhindar dari serangan over heating pada ponsel Anda.
sumber: http://chip.co.id/news/tips-gadget-chip_this_week/15294/inilah_4_cara_atasi_ponsel_yang_over_heating
Komentar:
Ada 4 cara untuk menghindari overheating pada ponsel. Yang pertama adalah membersihkan ponsel dari debu. Yang kedua adalah gunakan provider seluler yang jaringannya stabil. Yang ketiga adalah hapus aplikasi yang memakan banyak RAM. Dan yang terakhir adalah menyimpan ponsel di tempat yang lembab atau di tempat dengan suhu terlalu dingin
Inilah 5 Cara Membuat Baterai Ponsel Tahan Lama
Baterai ponsel merupakan bagian yang penting dari ponsel, namun
baterai memiliki daya tahan yang tidak cukup lama, yang juga sering
membuat kita kesal untuk mengisi dayanya setiap jam. Meski kini beberapa
ponsel sudah memiliki kapasitas baterai yang besar, namun ada cara
lainnya untuk membuat daya tahan baterai ponsel Anda dapat bertahan
cukup lama.
Inilah 5 cara untuk membuat daya tahan baterai ponsel Anda bertahan cukup lama:
1. Gunakan Aplikasi Penghemat Baterai
Dengan menggunakan aplikasi penghemat baterai, akan membuat ponsel Anda dapat bertahan sedikit lebih lama. Karena pada dasarnya aplikasi penghemat baterai ini akan mematikan aplikasi yang memakan paling banyak daya baterai ponsel.
2. Lakukan Root
Cara ini memang dapat menggugurkan garansi ponsel, namun menggunakan cara ini terbukti sangat efektif dalam menghemat baterai yang nantinya akan menjaga keawetan baterai ponsel Anda.
Hal ini dikarenakan banyaknya aplikasi bawaan ponsel yang tidak dapat di-uninstal, yang akan memakan banyak daya tahan baterai ponsel Anda. Padahal banyak dari aplikasi ini yang cenderung tidak terpakai. Dengan rooting, aplikasi tersebut dapat dicopot. Selain menghemat baterai, hal ini juga dapat memberikan ruang memori yang lebih luas.
3. Uninstall Aplikasi yang Jarang Dipakai
Dengan memilih aplikasi yang tidak sering Anda gunakan, dan aplikasi yang memakan banyak daya ponsel maka sebaiknya Anda lakukan uninstall pada aplikasi tersebut. Selain dapat membuat baterai bertahan cukup lama, dan juga dapat memberikan ruang untuk memori ponsel Anda.
4. Jangan Lakukan Pengisian Daya Terlalu Lama
Melakukan pengisian daya ponsel ketika Anda tidur, dan membiarkannya terlalu lama dalam keadaan saat sedang diisi daya, dapat mengakibatkan kerusakan pada baterai ponsel Anda.
Meskipun saat ini, charger ponsel sudah dilengkapi dengan IC untuk menjaga supaya tidak terjadi over-charge, namun tetap saja hal ini tidak baik jika dilakukan secara terus menerus. Maka sebaiknya segera lepas kabel charger Anda ketika indikator baterai sudah menunjukkan 100 persen.
5. Gunakan Charger Asli Ponsel
Sebaiknya selalu lakukan pengisian daya ponsel Anda menggunakan charger asli bawaan dari ponsel Anda, karena charger asli bawaan ponsel sudah disesuaikan dengan kapasitas baterai ponsel Anda.
Setiap ponsel memiliki kapasitas baterai yang berbeda-beda, bahkan output charger di setiap ponsel juga berbeda-beda. Dengan menggunakan charger asli bawaan ponsel, maka arus listrik yang masuk ke ponsel Anda akan selalu terjaga.
sumber: http://chip.co.id/news/tips-technology-gadget-apps-android-apple-chip_this_week/15315/inilah_5_cara_membuat_baterai_ponsel_tahan_lama
Komentar:
Ada berbagai macam cara untuk bisa menghemat penggunaan baterai pada smartphone android yang dikenal boros. Pertama adalah dengan menggunakan aplikasi penghemat baterai. Yang kedua adalah melakukan root pada smartphone. Yang ketiga adalah mencopot aplikasi yang jarang dipakai. Keempat adalah jangan melakukan charge terlalu lama. Dan yang kelima adalah gunakan charger asli atau charger bawaan smartphone
AMD Resmi Hadirkan Radeon R9 380X
Setelah melengkapi jajaran graphic card Fiji Series dengan melahirkan
Radeon R9 Nano, hari ini AMD melengkapi jajaran graphic card Radeon R9
300 Series mereka dengan menghadirkan Radeon R9 380X. Radeon R9 380X
yang dihadirkan untuk mengisi kekosongan antara graphic card Radeon R9
380 dan Radeon R9 390 yang memiliki rentang harga yang cukup jauh.

Jika melihat namanya pasti sebagian dari Anda mungkin akan mengira graphic card terbaru dari AMD ini adalah Radeon R9 380 dengan clock yang lebih tinggi, namun kenyataan berkata lain. Radeon R9 380X memang menggunankan GPU dari keluarga Antigua (Tonga pada Radeon R9 200 Series) seperti pada Radeon R9 380. Namun, Antigua yang digunakan pada Radeon R9 380X adalah varian Antigua XT yang di dalamnya terdapat 32 Compute Unit dengan 2048 Stream Processor dan 128 Texture Unit. Berbeda dengan Antigua Pro milik Radeon R9 380 yang hanya memiliki 28 Compute Unit dengan 1792 Stream Processor dan 112 Texture Unit.
Tak hanya berbeda pada komponen di dalam GPU, konfigurasi kecepatan GPU dan memori VRAM pada Radeon R9 380X juga sedikit berbeda. Radeon R9 380X hadir dengan clock GPU sebesar ≥ 970 MHz, sedangkan memori clocknya berjalan pada kecepatan 1425 MHz atau secara efektif berjalan di angka 5700 MHz.Jika pada Radeon R9 380 tersedia dua pilihan kapasitas memori, 2GB dan 4GB, lain halnya pada Radeon R9 380X yang hanya memiliki satu pilihan kapasitas memori, yaitu 4GB.

Menariknya, meski menawarkan spesifikasi dan performa yang lebih tinggi, Typical Board Power Radeon R9 380X tetap berada di angka yang sama seperti Radeon R9 380, yaitu 190 Watt. Dan rasanya dengan angka tersebut power supply unit dengan keluaran daya 500 Watt masih sanggup menangani graphic card terbaru dari AMD ini.

Memang AMD jarang sekali menghadirkan graphic card versi reference mereka ke pasaran, namun Jika Anda tertarik dengan graphic card terbaru ini, Anda menemukan segera produk partner-partner AMD seperti Sapphire, HIS, ASUS, Gigabyte, PowerColor, VTX 3D dan XFX di pasaran yang dibandrol mulai dari US$ 239.
sumber: http://www.jagatreview.com/2015/11/amd-resmi-hadirkan-radeon-r9-380x/
Komentar:
AMD meluncurkan GPU R9 380X untuk melengkapi lineup R9 300 series mereka. GPU ini menggunakan arsitektur Antigua XT dengan 32 compute unit dan 4GB VRAM. GPU ini memiliki daya yang sama dengan pendahulunya yaitu R9 380 yaitu 190 watt. GPU ini akan dibandrol seharga US$ 239 atau sekitar 3,2 juta Rupiah
Jika melihat namanya pasti sebagian dari Anda mungkin akan mengira graphic card terbaru dari AMD ini adalah Radeon R9 380 dengan clock yang lebih tinggi, namun kenyataan berkata lain. Radeon R9 380X memang menggunankan GPU dari keluarga Antigua (Tonga pada Radeon R9 200 Series) seperti pada Radeon R9 380. Namun, Antigua yang digunakan pada Radeon R9 380X adalah varian Antigua XT yang di dalamnya terdapat 32 Compute Unit dengan 2048 Stream Processor dan 128 Texture Unit. Berbeda dengan Antigua Pro milik Radeon R9 380 yang hanya memiliki 28 Compute Unit dengan 1792 Stream Processor dan 112 Texture Unit.
Tak hanya berbeda pada komponen di dalam GPU, konfigurasi kecepatan GPU dan memori VRAM pada Radeon R9 380X juga sedikit berbeda. Radeon R9 380X hadir dengan clock GPU sebesar ≥ 970 MHz, sedangkan memori clocknya berjalan pada kecepatan 1425 MHz atau secara efektif berjalan di angka 5700 MHz.Jika pada Radeon R9 380 tersedia dua pilihan kapasitas memori, 2GB dan 4GB, lain halnya pada Radeon R9 380X yang hanya memiliki satu pilihan kapasitas memori, yaitu 4GB.
Menariknya, meski menawarkan spesifikasi dan performa yang lebih tinggi, Typical Board Power Radeon R9 380X tetap berada di angka yang sama seperti Radeon R9 380, yaitu 190 Watt. Dan rasanya dengan angka tersebut power supply unit dengan keluaran daya 500 Watt masih sanggup menangani graphic card terbaru dari AMD ini.
Memang AMD jarang sekali menghadirkan graphic card versi reference mereka ke pasaran, namun Jika Anda tertarik dengan graphic card terbaru ini, Anda menemukan segera produk partner-partner AMD seperti Sapphire, HIS, ASUS, Gigabyte, PowerColor, VTX 3D dan XFX di pasaran yang dibandrol mulai dari US$ 239.
sumber: http://www.jagatreview.com/2015/11/amd-resmi-hadirkan-radeon-r9-380x/
Komentar:
AMD meluncurkan GPU R9 380X untuk melengkapi lineup R9 300 series mereka. GPU ini menggunakan arsitektur Antigua XT dengan 32 compute unit dan 4GB VRAM. GPU ini memiliki daya yang sama dengan pendahulunya yaitu R9 380 yaitu 190 watt. GPU ini akan dibandrol seharga US$ 239 atau sekitar 3,2 juta Rupiah
Kampanye Sesat Android
Android
secara de facto merupakan sistem operasi yang paling banyak digunakan
oleh perangkat pintar (smartphone) di dunia. Dengan pengapalan produk
baru lebih dari 82 % per Agustus 2015 (menurut data IDC) OS Android
secara otomatis menjadi favorit baik oleh pembuat aplikasi / apps atau
pembuat malware yang ingin mendapatkan keuntungan finansial dari para
penggunanya yang mencapai lebih dari 1,5 milyar perangkat di seluruh
dunia.
Perjuangan
untuk mencapai pengguna Android juga tidak mudah, karena per Juli 2015
tercatat ada labih dari 1,6 juta apps Android yang berlomba
memperebutkan milyaran pengguna Android ini. Karena ketatnya persaingan
antar apps Android, banyak pembuat apps yang memanfaatkan iklan untuk
berkomunikasi dengan calon penggunanya. Celakanya, salah memilih metode /
agen iklan bisa-bisa memberikan efek negatif pada apps yang
dipromosikan, khususnya jika agen iklan tersebut menghalalkan cara untuk
mempromosikan apps yang di iklankannya.
Salah
satunya adalah KaSet (Kampanye Sesat) yang ditemukan Vaksincom yang
berusaha menakut-nakuti pengguna Android dengan informasi yang tidak
benar dengan tujuan supaya korbannya menginstal apps yang di
iklankannya. Dalam kasus ini bisa saja pemilik apps tidak terlibat
langsung dalam aksi KaSet tersebut tetapi tetap saja hal ini memberikan
image negatif terhadap apps yang dipromosikan karena menghalalkan cara
untuk mencapai tujuan.
Adapun
aksi menakut-nakuti yang dijalankan cukup beragam dan kelihatannya
pengguna Android Indonesia memang sengaja di incar oleh pemasang iklan.
Hal ini bisa terlihat dari pesan iklan menyesatkan yang sudah
diterjemahkan ke dalam Bahasa Indonesia. Meskipun beberapa terjemahan
tersebut mengalami typo (kesalahan pengetikan). Kabar buruknya, dari
beberapa apps yang memang menurut catatan Vaksincom selama ini sering
menggunakan metode yang kurang terpuji dalam mempromosikan appsnya
dengan memberikan informasi menyesatkan tentang kondisi smartphone
penggunanya ada juga apps e-commerce yang cukup terpercaya namun ikut
ditampilkan iklannya oleh agen iklan ini.
Menyesuaikan dengan IP, Geolocation dan peramban pengguna
KaSet
ini akan tampil dalam link iklan / ads dan canggihnya memiliki
kemampuan mendeteksi data pribadi pengguna guna menyesuaikan iklan yang
tampil. Sebagai gambaran jika anda menjalankan iklan tersebut
menggunakan Firefox di Android maka akan ditampilkan iklan seperti pada
gambar 1 di bawah ini :
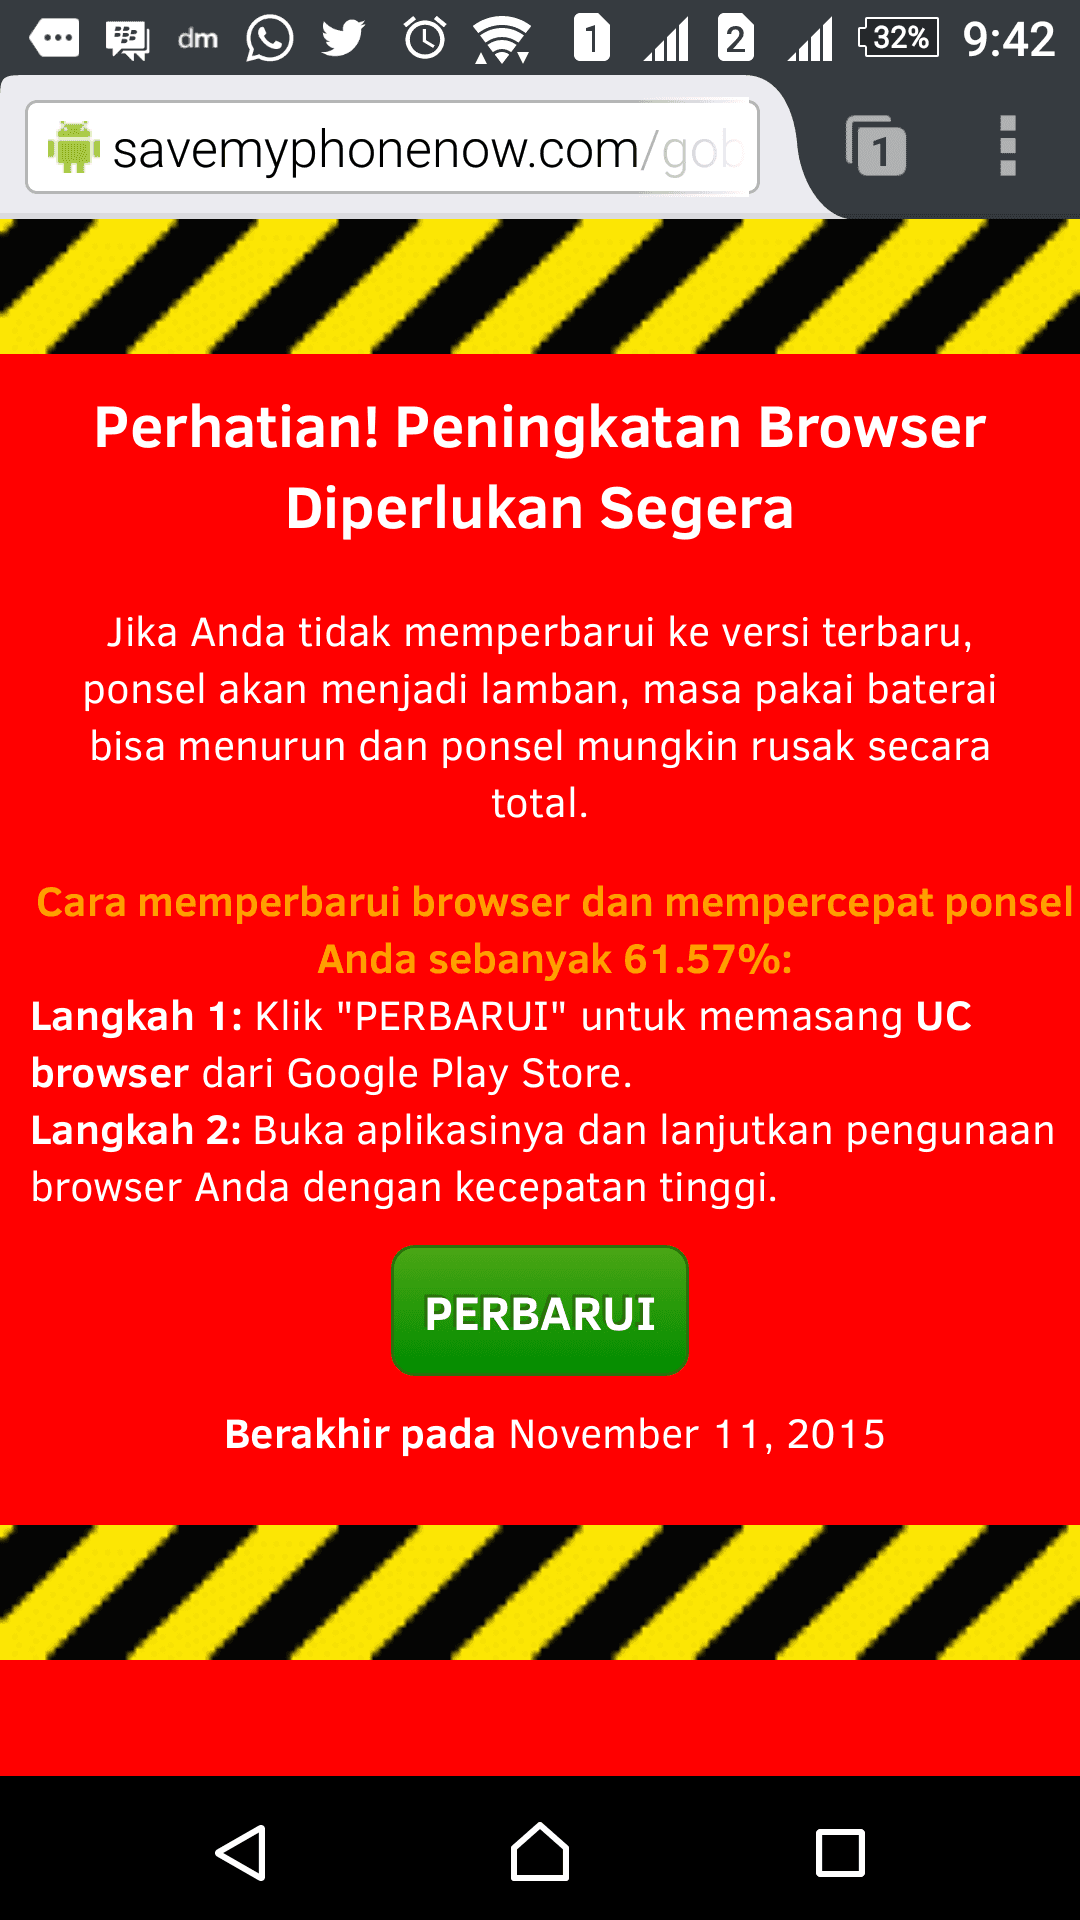
Gambar 1, Kampanye Sesat akan menampilkan iklan sesuai peramban yang anda gunakan
Iklan yang akan ditampilkan akan memberikan peringatan :
Perhatian! Peningkatan Browser Diperlukan Segera
Jika
Anda tidak memperbarui ke versi terbaru, ponsel akan menjadi lamban,
masa pakai baterai bisa menurun dan ponsel mungkin rusak total.
Cara memperbarui browser dan mempercepat ponsel Anda sebanyak 61.57 %
Langkah 1 : Klik “PERBARUI” untuk memasang UC browser dari Google Play Store
Langkah 2: Buka aplikasinya dan lanjutkan penggunaan browser Anda dengan kecepatan tinggi.
Sedangkan jika dibuka menggunakan peramban Chrome di Android ia akan menampilkan iklan Pop Up seperti tampak pada gambar 2.
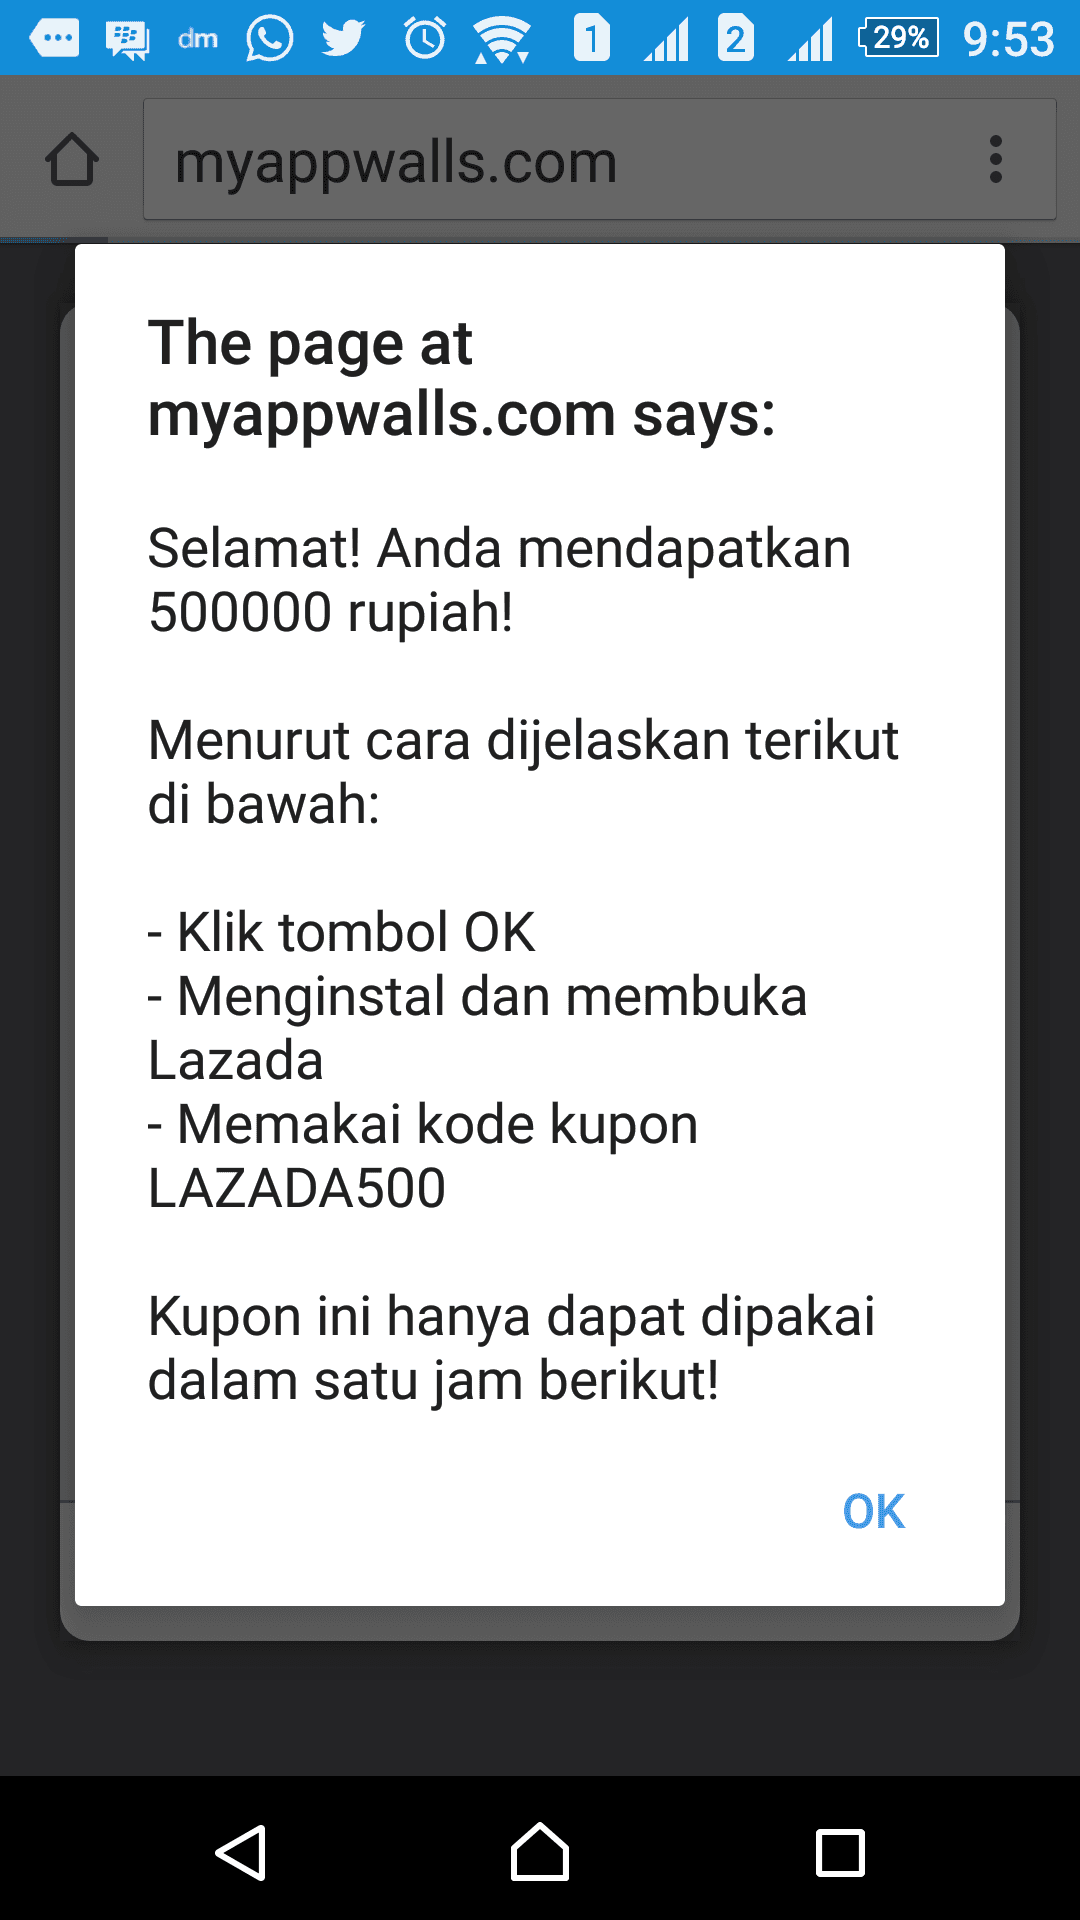
Gambar 2, Iklan di Google Chrome akan menampilkan iklan bahwa anda beruntung mendapatkan 500000 rupiah dari Lazada
Ibarat orang SKSD (Sok Kenal Sok Dekat) pop up langsung memberikan selamat.
Selamat1 Anda mendapatkan 500000 rupiah!
Menurut cara dijelaskan terikut di bawah : (terikut ??)
- Klik tombol OK
- Menginstal dan membuka Lazada
- Memakai kode kupon LAZADA500
Kupon ini hanya dapat dipakai dalam satu jam berikut!
Tentunya
harapannya anda langsung bergembira ria pesta tujuh hari tujuh malam
karena mendapatkan 500000 rupiah lalu mengklik [OK]. yang akan
menghantarkan anda pada gambar 3. Hebatnya, sambil menampilkan iklan
pada gambar 3, smartphone anda akan dibuat bergetar (vibrate)
berkali-kali, mungkin pembuat iklan ingin smartphone anda ikut
bersukacita bahwa anda mendapatkan hadiah.
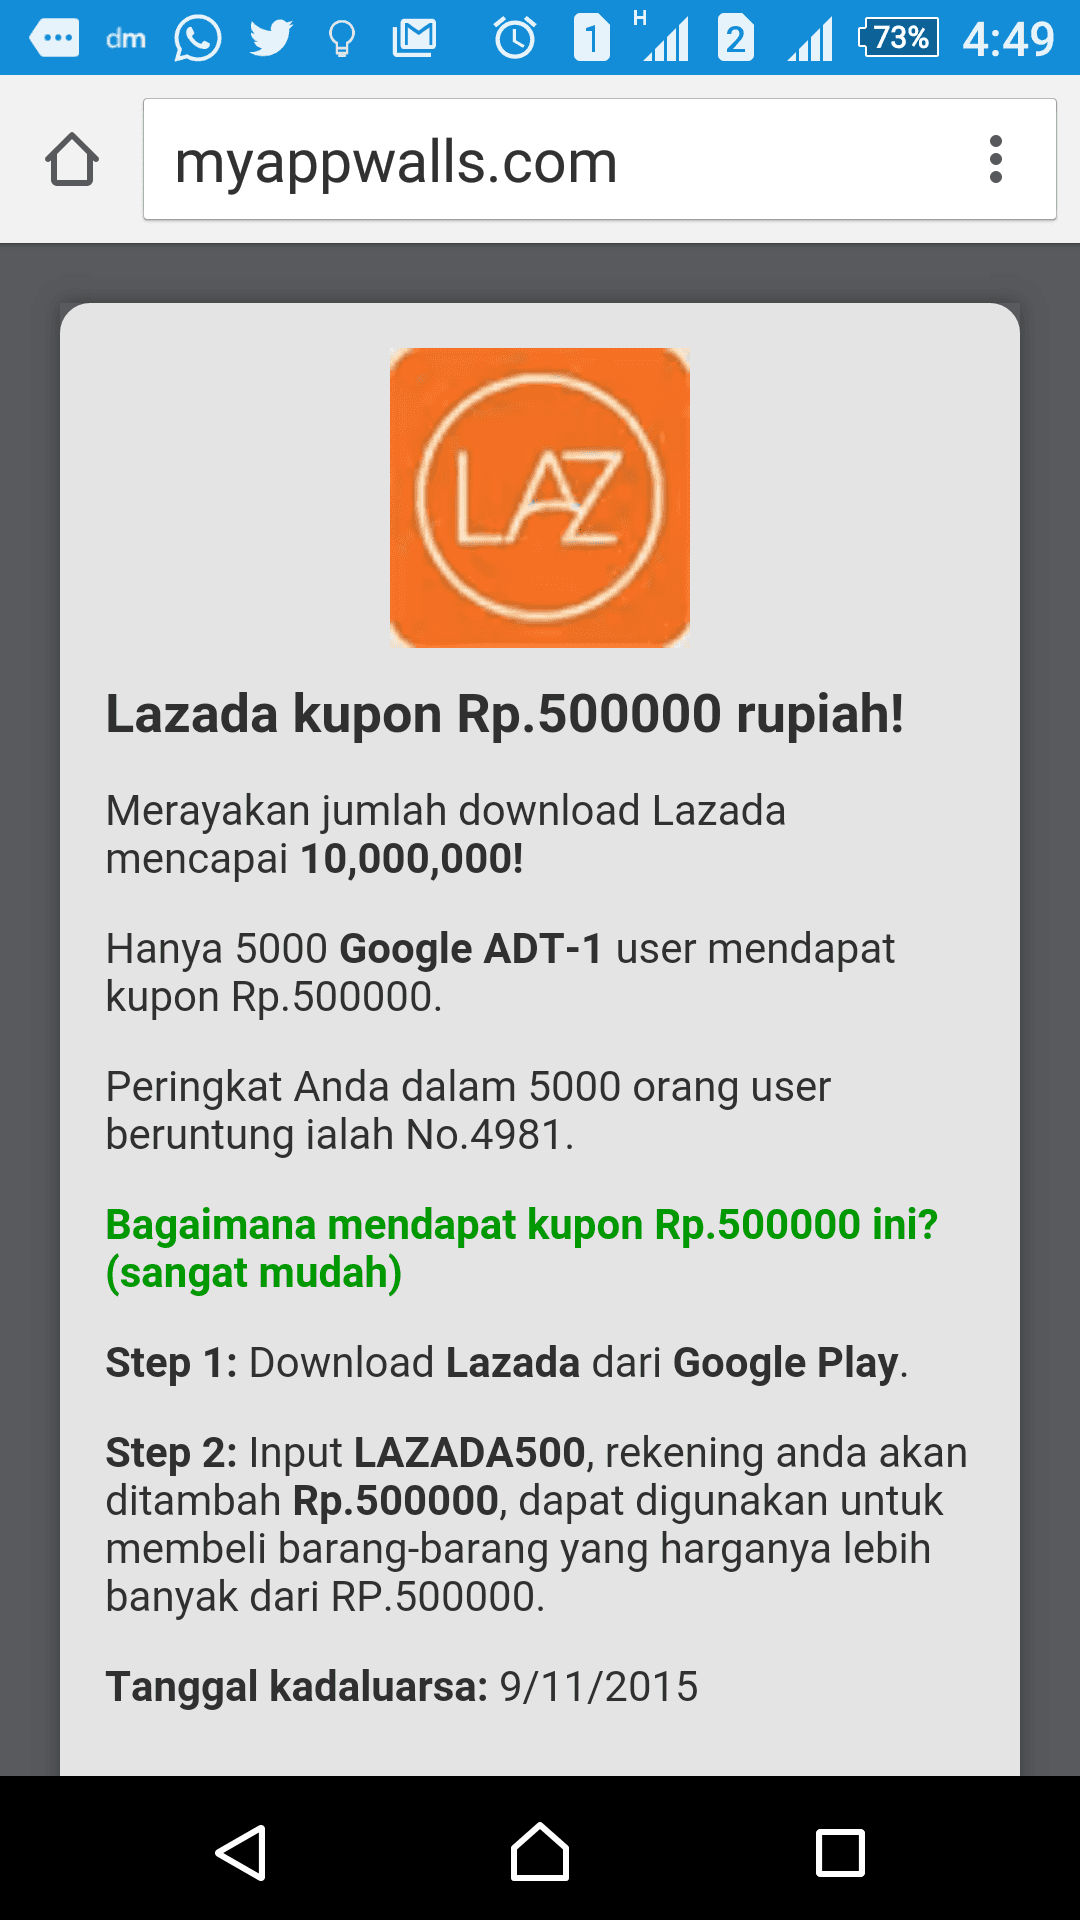
Gambar 3, Kupon Lazada Rp. 500.000 rupiah!
Pada
gambar ini anda akan mendapatkan kupon Lazada Rp. 500000 rupiah dan
beberapa hal yang menarik adalah disini dikatakan bahwa pengguna Android
termasuk ke dalam 5000 user yang beruntung nomor 4981 dengan tanggal
kadaluarsa 9 November 2015. Jadi kira-kira setelah 11 user lagi yang
“beruntung” mengakses iklan ini maka user ke 12 dan seterusnya akan
kurang beruntung.
Lalu
dua hari kemudian Vaksincom mencoba membuka kembali iklan tersebut pada
tanggal 11 November 2015 dan hasilnya adalah seperti pada gambar 4 di
bawah ini :
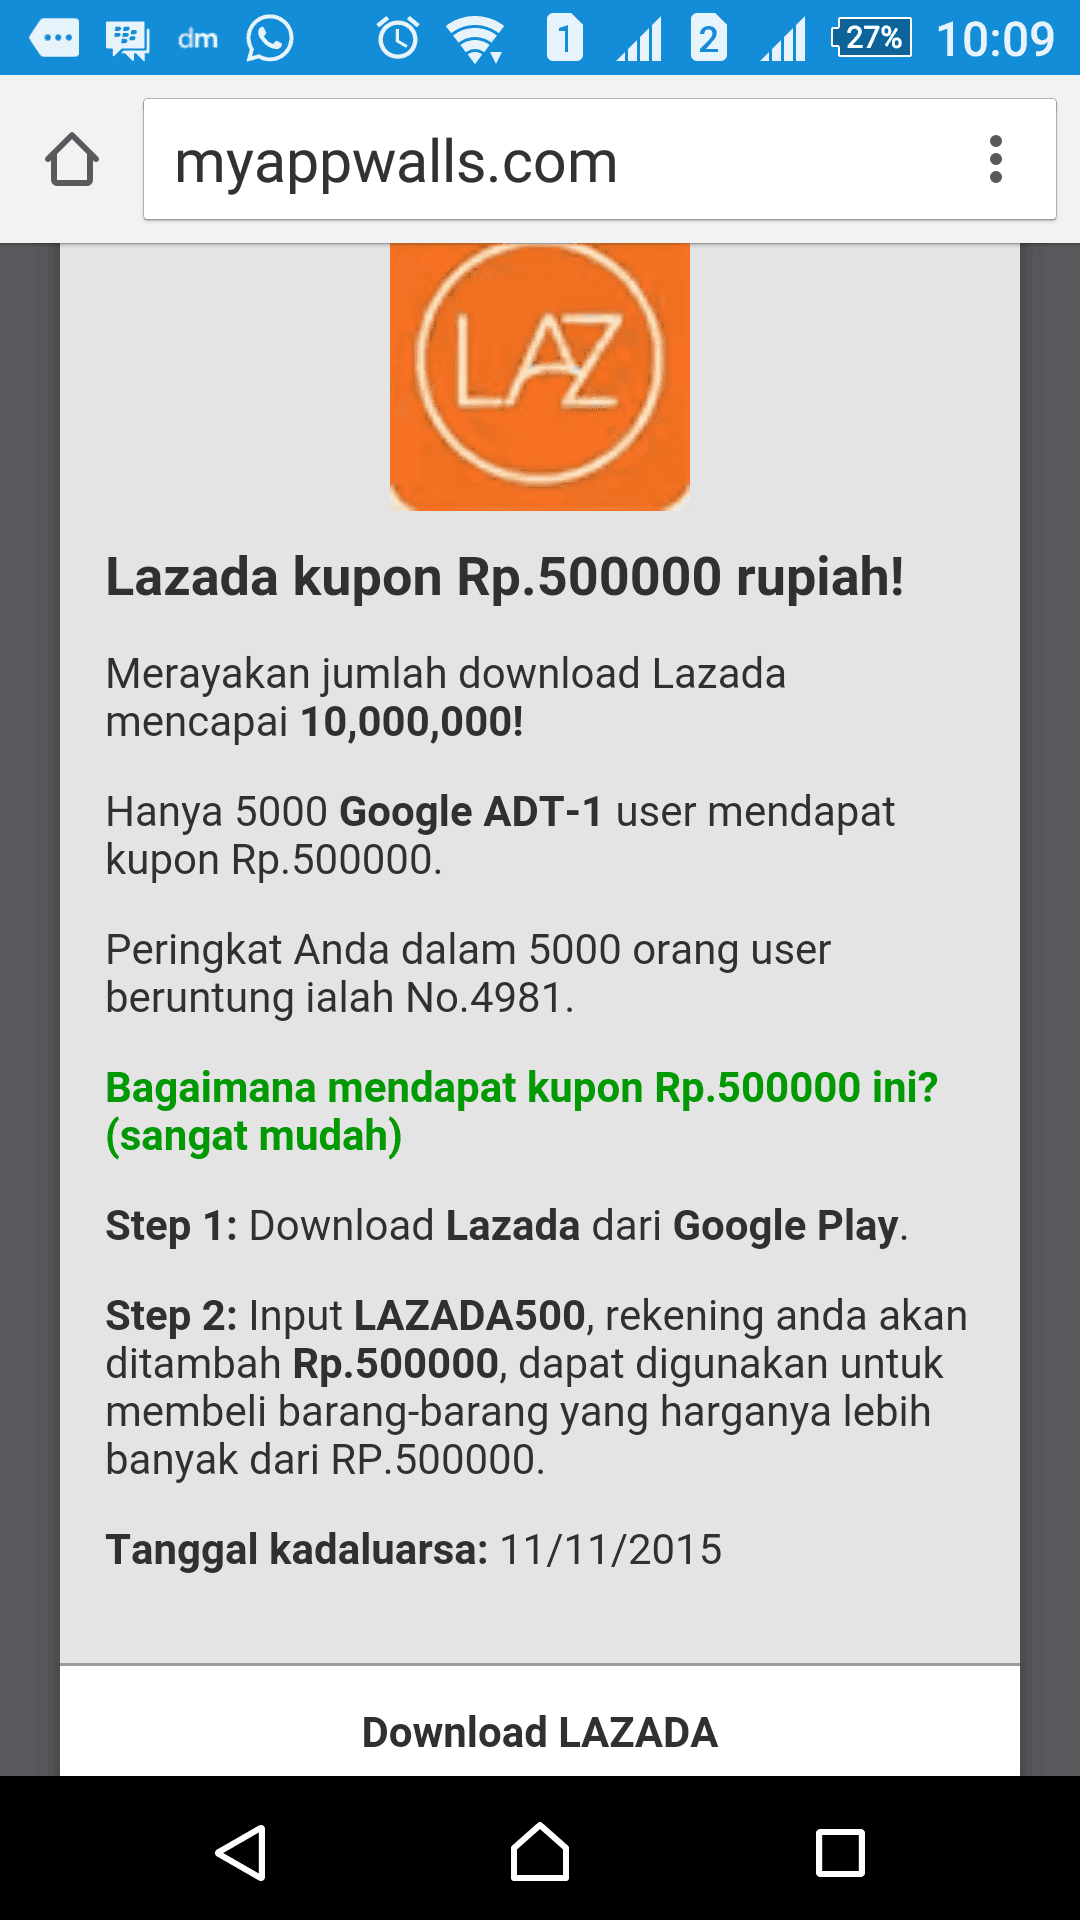
Gambar 4 Kupon Lazada tanggal 11 November 2015
Kabar
baiknya adalah (menurut iklan ini) Vaksincom tetap beruntung
mendapatkan Rp. 500.000,- rupiah dan jumlah download Lazada masih 10
juta. Lalu anda tetap beruntung karena termasuk ke dalam 5000 orang user
yang beruntung dan nomor user keberuntungan anda adalah tetap nomor
4981.
Mengapa disebut Kampanye Sesat ?
Namun
hal tersebut rasanya belum cukup untuk memberikan cap kampanye sesat
karena bisa saja ada kemungkinan kesalahan teknis dan belum ada bukti
adanya iklan yang menyesatkan. Vaksincom akan memberikan beberapa
capture lanjutan dan analisa lebih jauh serta apps apa saja yang
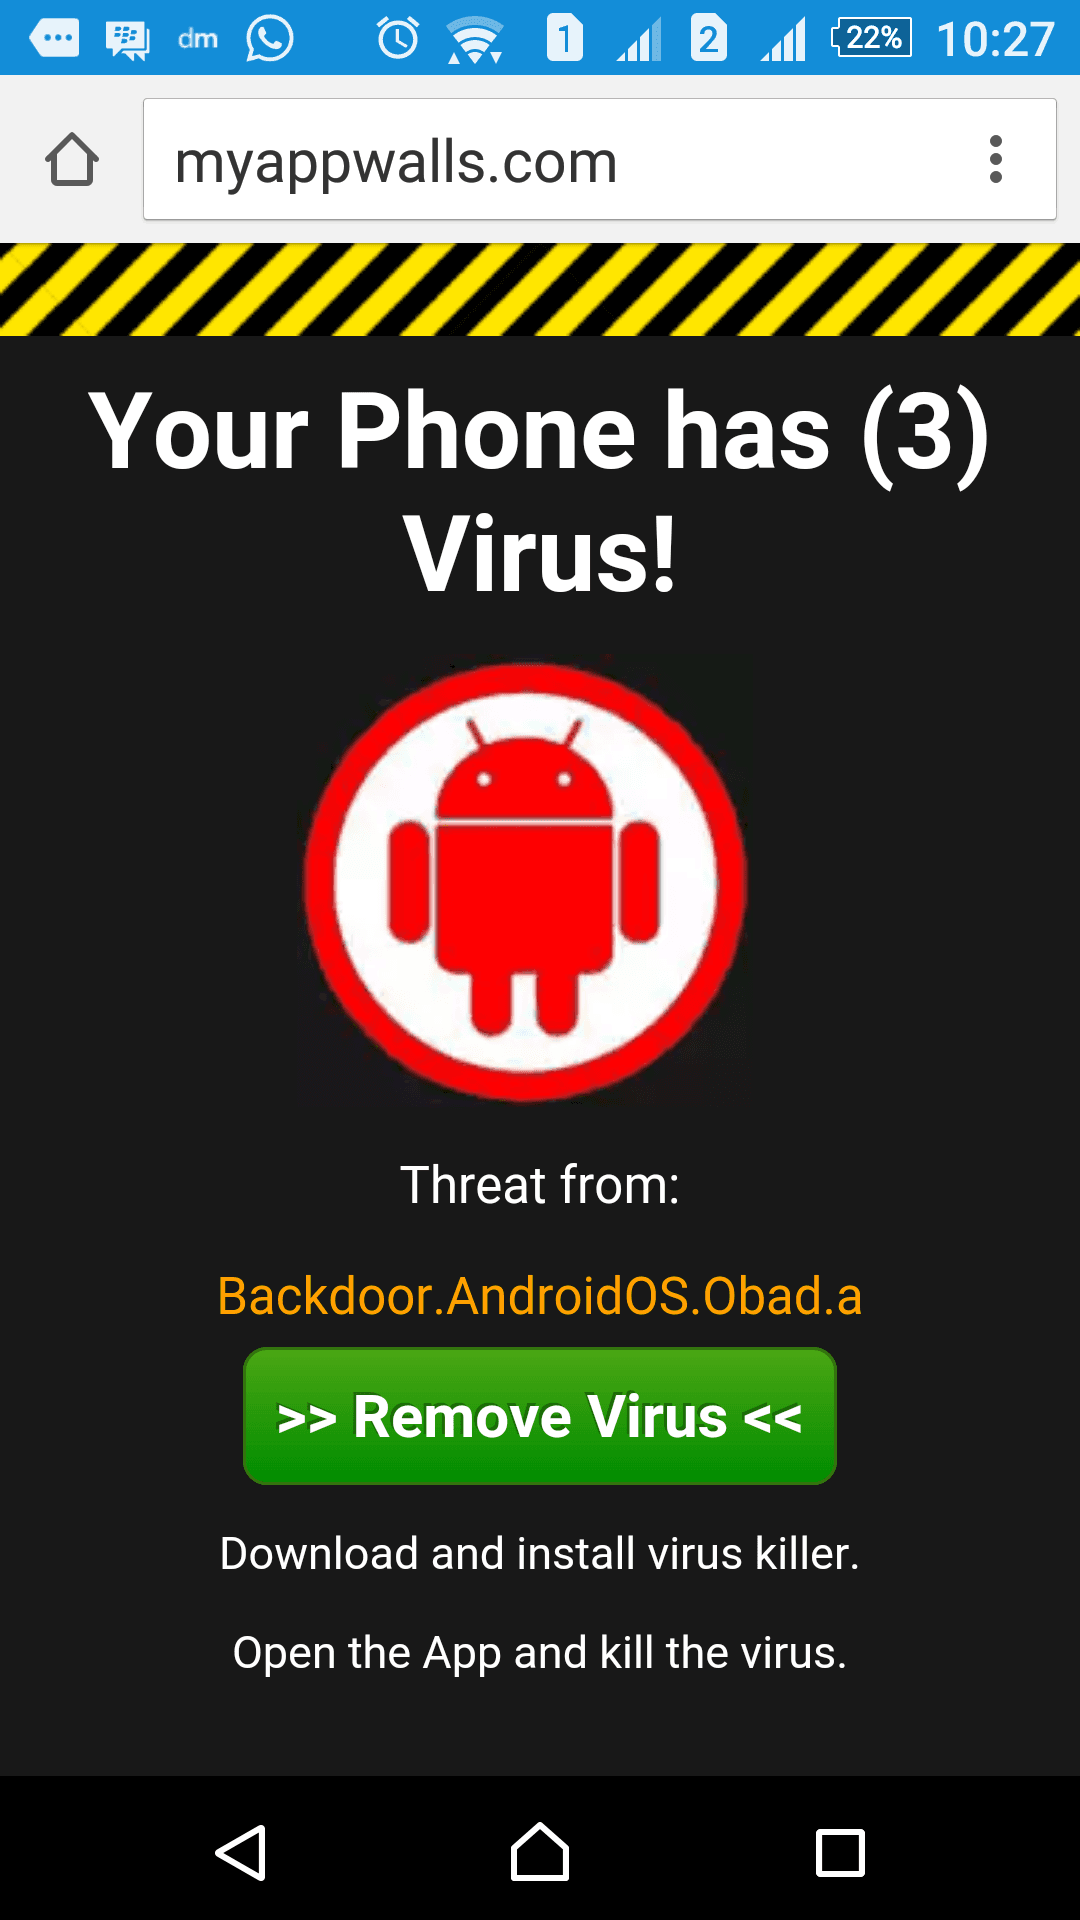
kebetulan dipromosikan oleh biro iklan ini. Dimana salah satu capture
yang menjadi dasar menyatakan bahwa hal ini adalah Kaset (kampanye
Sesat) adalah gambar 5 di bawah ini.
Gambar 5, Dasar mengapa iklan ini disebut KaSet (Kampanye Sesat)
sumber: http://www.vaksin.com/1115-kampanye-sesat-android
Komentar:
Banyak pembuat apps android yang ingin memasarkan aplikasinya lewat iklan. Namun banyak salah memilih metode untuk memasarkan aplikasinya. Salah satu metode yang salah adalah dengan kampanye sesat yang berusaha menakut-nakuti user dengan tujuan agar user menginstall aplikasi yang diiklankan. Pembuat kampanye sesat ini menyesuaikan dengan IP, geolocation, dan histori perambahan pengguna agar iklannya terlihat lebih meyakinakan.
Age of Ransomware
Ransomware
adalah salah satu jenis malware / program jahat yang ingin mendapatkan
keuntungan finansial dengan menyandera data dari komputer korbannya.
Adapun caranya menyandera data korbannya adalah dengan melakukan
enkripsi data penting seperti MS Office, foto, database, autocad, adobe,
lagu dan film. Menurut pantauan Vaksincom sampai saat ini sudah ratusan
jenis (ektensi) file yang di incar oleh ransomware. Jika data anda di
enkrip (acak) oleh ransomware, maka data yang anda miliki di acak
sedemikian rupa dengan kumpulan karakter pengacak unik (key) menggunakan
metode kriptografi dan data tersebut hanya bisa dikembalikan ke asalnya
(dekripsi) dengan pasangan kunci dekripsi. Jadi data anda secara fisik
tetap ada di komputer anda namun telah dirubah sedemikian rupa sehingga
tidak bisa dibuka tanpa proses dekripsi.
Apa itu enkripsi, praktek simpel kriptografi
Untuk mendapatkan gambaran kerumitan enkripsi yang dilakukan, anda bisa membayangkan proses dekripsi yang dilakukan oleh pasukan sekutu pada perang dunia II seperti yang dapat anda lihat dalam film The Imitation Game. Dalam PD II, pasukan berkomunikasi melalui gelombang radio dan semua komunikasi tersebut dipancarkan ke udara dimana pasukan musuh juga bisa menerima komunikasi tersebut. Bisa dibayangkan bahayanya jika isi komunikasi tersebut berhasil diketahui lawan, hal ini bisa menentukan kemenangan dalam pertempuran karena strategi perang dan arah gerakan pasukan musuh bisa diketahui. Karena itulah pihak yang berperang mengacak informasi (enkripsi) yang dikirimkan sedemikian rupa sehingga jika berhasil di sadap sekalipun informasi tersebut tidak akan bisa berarti. Alat yang digunakan oleh Jerman dalam mengacak komunikasinya sejak PD I bernama Enigma yang ditemukan pada tahun 1920, membutuhkan waktu 12 tahun dimana pada tahun 1932, 3 ahli matematika (kriptologis) Polandia berhasil memecahkan enkripsi Enigma versi awal yang kemudian disempurnakan kembali oleh Jerman dan digunakan pada PD II.
Dibandingkan dengan teknologi enkripsi hari ini, teknologi Enigma bisa dikatakan primitif. Sebagai gambaran jika anda mengenkrip “Hello A” dan Hello B” dengan Enigma hasilnya kira-kira “Tjvvw L” dan “Tjvvw C”. Sedangkan jika anda mengenkrip dengan enkripsi hari ini (RSA) hasilnya adalah “idkrn7shd” dan “62hmcpgue” http://www.askamathematician.com/2014/12/q-how-good-is-the-enigma-code-system-compared-to-todays-publicly-available-cryptography-systems/.
Lebih parah lagi jika tingkat kerumitan enkripsi dinaikkan, enkripsi kata “hallo” di enkripsi dengan password “vaksin” dengan metode enkripsi AES 128 bit hasilnya adalah
7c36rtKL7zDiF0OGTvp+6Y0MRMAi2jJAtm74wI7VwBoBM5e+RURhNAPzb0/lOo6CHRUh5wM9cc5zzhkDgX53gtQBzhBMbiUHwpa30BzGRig=
Anda bisa mencoba hal tersebut di https://www.infoencrypt.com/
Jika anda ingin mengetahui lebih jauh, kunjungi https://www.infoencrypt.com dan masukkan hasil enkripsi ini :
28kl+3nb29CtCIoOAGZVKKHrPoMp9DTO3XzKjw/suiTSIn+VggM0tjC+HXctGS6CLDY7AWP7SwjH7CEPtrEb0Xz5HC8McDdxbpvII5Tn4mZqzI2XkYC5JAqn0HNyrkDTOWBxfJDi1e4FTOVsnskjoRwT0qeQ0eyj6/fbuB79L/o=
lalu masukkan password “vaksin” (tanpa tanda petik). Lalu klik tombol [Decrypt] (lihat gambar 1). Lihat apa isi pesan yang muncul :).

Gambar 1, Proses dekripsi dengan AES 128 bit
Apa yang dilakukan Ransomware ?Jika anda melakukan tutorial di atas, sekarang anda bisa mengetahui bagaimana kerja ransomware. Kata “hello” adalah file anda sebelum dienkrip. Lalu ransomware akan mengenkrip data anda (kata “hello”) dengan password “vaksin” dan menghasilkan data baru (string di bawah ini):
7c36rtKL7zDiF0OGTvp+6Y0MRMAi2jJAtm74wI7VwBoBM5e+RURhNAPzb0/lOo6CHRUh5wM9cc5zzhkDgX53gtQBzhBMbiUHwpa30BzGRig=
Data yang sudah di enkrip inilah yang ditinggalkan pada komputer anda. Data ini adalah data asli milik anda namun tidak bisa anda akses sebelum di dekripsi.
Satu-satunya cara untuk mengembalikan kata “hello” ini adalah anda harus mendekrip string di atas dengan password “vaksin”. Sebagai catatan, password “vaksin” hanya contoh dan jangan dicoba untuk dekripsi file anda yang dienkripsi oleh ransomware. Dalam kasus ransomware, password / kunci dekripsi biasanya sangat rumit dan panjang dan disimpan oleh pembuat malware sambil menunggu anda membayar tebusan.
Adapun jenis data yang di incar oleh ransomware sangat banyak, dari data penting laporan keuangan, skripsi, data base perusahaan, gambar, foto, hasil desain, presentasi sampai film. Intinya pembuat ransomware ingin menyandera data berharga supaya korbannya bersedia membayar untuk mengembalikan datanya.
Pelopor ransomware yang sukses dan sangat terkenal Cryptolocker menjalankan aksinya pada September 2013 dan disebarkan memanfaatkan jaringan Zeus bot Net. Karena tingginya korbannya hal ini menarik perhatian FBI dan pada pertengahan 2014, server penampung password untuk korban-korban Cryptolocker berhasil di deteksi dan dikuasai oleh FBI. Lalu kunci dekripsi dibagikan secara gratis dan dengan bantuan Fireeye dan Fox IT bisa diakses dari www.decryptolocker.com. Jika anda menjadi korban Cryptolocker, silahkan hubungi vendor antivirus anda untuk mendapatkan bantuan dekripsi file anda. Namun jika anda terinfeksi sejak awal 2015, kemungkinan besar bukan Cryptolocker yang menginfeksi komputer anda namun ransomware lain. Menurut catatan Vaksincom, ransomware pasca Cryptolocker yang bnayak memakan korban sampai hari ini adalah CTBLocker (Curve Tor Bitcoin) locker, Cryptowall dan Teslacrypt.
sumber: http://www.vaksin.com/0515-age-of-ransomware
Ransomware adalah salah satu jenis malware / program jahat yang ingin mendapatkan keuntungan finansial dengan menyandera data dari komputer korbannya. Cara bekerjanya adalah dengan menenkripsi data user yang terinfeksi dan memaksa user mengirimkan uang ke pembuat ransomware untuk mendapatkan password yang diperlukan untuk mendekrip datanya. Pelopor ransomware yang sukses adalah Cryptolocker yang telah menarik perhatian FBI pada pertengahan 2014
1 Malware Android Setiap 14 Detik
1 Malware Android Setiap 14 Detik
Pada
kuartal kedua tahun 2015, pangsa pasar smatphone Android mencapai 64 %
dari seluruh smartphone di dunia, meningkat 3 persen dibandingkan
kuartal pertama 2015. Hal tersebut ternyata berbanding lurus dengan
malware yang mengincar Android dimana pada kuartal kedua 2015,
laboratorium virus G Data menganalisa 560.761 malware Android baru,
meningkat 27 % dibandingkan kuartal pertama di tahun 2015.
Rekor baru juga tercipta dimana pada pertengahan tahun 2015, angka 1.000.000 sampel malware Android baru terlampaui untuk pertama kalinya dalam sejarah, tepatnya 1.000.938 malware Android (lihat gambar 1). Angka ini menyamai jumlah total malware android di sepanjang tahun 2013. Dibandingkan dengan pertengahan tahun 2014, terjadi peningkatan sampel malware baru 25 %.
Aplikasi yang menjalankan aktivitas memonitor pengguna smartphone akan di blok oleh G Data Internet Security for Android, tetapi yang menjadi pertanyaan besar adalah atas dasar apa dan metode apa yang digunakan untuk memblok apps dan bagaimana membedakan dengan apps yang bukan malware?

Gambar 1, Perkembangan Malware android
2 Juta malware android 2015
Pakar sekuriti G Data memperkirakan lebih dari 2 juta malware baru Android akan muncul di tahun 2015, rekor baru. Hal ini berarti jumlah malware Android baru berlipat dua hanya dalam waktu dua tahun.
Perusahaan IT Hacking Team yang melakukan pemrograman malware berkualitas tinggi yang melayani pasar badan intelijen dan pemerintahan mengalami serangan cyber dan kabar buruknya, data penting seperti source code untuk sampel malware Android baru berhasil di curi dan langsung disebarkan di dunia underground. Karena itu, diperkirakan hal ini akan membantu kriminal secara tidak langsung meningkatkan kualitas malware Android karena banyaknya informasi eksploitasi Android dan akan makin banyak malware Android yang makin matang (sempurna).
6100 Malware Android Tiap Hari
Dengan angka malware baru sebanyak 560.671 pada pertengahan 2015, maka rata-rata muncul 6.100 malware Android baru setiap hari atau satu malware baru Android setiap 14 detik.
Pada laporan Mobile Malware Repot kuartal pertama 2015, pakar sekuriti G Data mendemonstrasikan ancaman Adware pada perangkat Android. Selain Adware, apps lain dalam jumlah yang masif bisa dikategorikan dalam PUP Potentially Unwanted Program.
Pada laporan kali ini, yang menjadi perhatian bukan malware dalam definisi tradisional, tetapi program yang secara diam-diam memantau smartphone anda dan mengumpulkan data. Sebagai contoh, anda sebagai orang tua dapat memonitor anak anda dan melihat apa saja yang dilakukan anak anda, siapa yang mereka hubungi, apa yang sedang mereka lakukan di smartphonenya dan sedang berada dimana. Bayangkan posis tersebut dibalik, pembuat malware yang menjadi orang tua dan anda pemilik smartphone menjadi anak yang dimonitor.
Malware yang memonitor berusaha sebaik mungkin menyembunyikan dirinya. Persetujuan akses hanya dievaluasi / disetujui pada saat instalasi apps. Yang menjadi masalah, saat ini pembuat apps konvensional sekalipun sekarang sudah meminta hak akses informasi yang sangat tinggi dan jauh melebihi keperluannya karena alasan tertentu baik untuk keperluan komersial atau untuk mengantisipasi perkembangan apps ini di masa depan. Karena itulah kategori malware baru yaitu PUP dimunculkan.
Salah satunya adlaah Android.Monitor.Gsyn.B yang menyaru sebagai app untuk Google Drive. Korbannya akan mengira bahwa aplikasi ini berasal dari Google Drive karena icon yang digunakan sangat mirip dengan icon Google Drive. (lihat gambar 2)
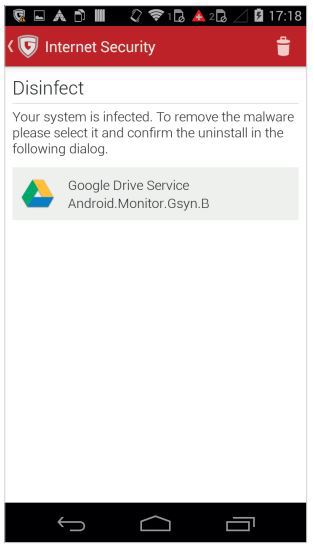
Gambar 2, Android. Monitor.Gsyn.B
Dalam
kasus ini, app ini hanya melakukan aktivitas monitoring. App palsu bisa
mencuri data dalam cakupan yang sangat luas dan menjalankan beberapa
fungsi penting tanpa sepengetahuan pemiliknya seperti :
- Menguping pembicaraan telepon.
- Melihat dan mengkopi kontak.
- Mendapatkan data posisi anda.
- Mengambil dan mengkopi gambar / foto.
- Menguping pembicaraan menggunakan mic smartphone.
- Mengirim dan membaca SMS / MMS
- Melumpuhkan program Antivirus dan program lainnya.
- Menguping chat (WhatsApp, Skype, Viber, Facebook, Google + dan lainnya).
- Mengakses histori peramban.
sumber: http://www.vaksin.com/0915-malware-android
Komentar:
Perkembangan malware pada sistem operasi android terus berkembang pesat seiring meningkatnya penggunaan sistem operasi ini. Pada tahun 2015 ada sekitar 2 juta malware android yang muncul di tahun 2015 dan jumlahnya terus bertambah setiap hari. Malware ini dapat mencuri data pengguna android seperti menguping pembicaraan telpon, mendapatkan data posisi user, dan mengirim dan membaca pesan singkat. Karena itu pengguna android harus berhati-hati ketika menginstall apps.
Wacana yang membedakan pemanfaatan Bahasa Indonesia pada tataran ilmiah, semi ilmiah, dan non ilmiah.
Wacana Ilmiah adalah karya tulis yang disusun oleh seorang penulis
berdasarkan hasil-hasil penelitian ilmiah yang telah dilakukannya.
adapun pengertian lain tentang kara ilmiah dimana dikatakan bahwa karya
ilmiah (scientific paper) adalah laporan tertulis dan dipublikasi yang
memaparkan hasil penelitian atau pengkajian yang telah dilakukan oleh
seseorang atau sebuah tim dengan memenuhi kaidah dan etika keilmuan yang
dikukuhkan dan ditaati oleh masyarakat keilmuan.
Contoh Wacana Ilmiah :
Database atau basis data adalah kumpulan data yang disimpan secara sistematis di dalam komputer dan dapat diolah atau dimanipulasi menggunakan perangkat lunak (program aplikasi) untuk menghasilkan informasi. Pendefinisian basis data meliputi spesifikasi berupa tipe data, struktur, dan juga batasan-batasan data yang akan disimpan. Basis data merupakan aspek yang sangat penting dalam sistem informasi dimana basis data merupakan gudang penyimpanan data yang akan diolah lebih lanjut. Basis data menjadi penting karena dapat menghidari duplikasi data, hubungan antar data yang tidak jelas, organisasi data, dan juga update yang rumit.
Wacana Semi Ilmiah adalah wacana yang karakteristiknya berada di antara ilmiah dan non ilmiah. Contoh artikel, editorial, opini, feuture, reportase.
Contoh Wacana Semi Ilmiah :
Pendidikan adalah sebuah tahapan terukur untuk menggapai level
kehidupan sosial yang lebih baik. Tanpa pendidikan sulit bagi siapapun
untuk dapat memperbaiki level kehidupan yang mereka tempati karena
minimnya bekal atau landasan akademis dimana hal tersebut sangat
dibutuhkan oleh manusia dalam proses menuju tempat yang lebih baik.
Jika kita melihat ke sekeliling kita, realitanya memang tidak semua orang yang memiliki background pendidikan baik bisa meraih kesuksesan. Dan disisi lain, banyak juga sekumpulan orang tanpa riwayat pendidikan yang baik justru bisa menikmati level kehidupan yang lebih mapan, namun secara teori orang yang dibekali dengan ilmu jauh lebih berpeluang untuk menjadi orang berhasil.
Segala sesuatu membutuhkan proses, dan selama proses tersebut sedang berjalan manusia diharuskan untuk memperkaya diri dengan bekal-bekal atau landasan yang dapat mengarahkan mereka pada keberhasilan, dan disinilah fungsi pendidikan akan memberikan andil untuk membantu manusia menuju jenjang keberhasilan yang diimpikannya.
Teori adalah sebuah tolak ukur untuk menganalisa sejauh mana seseorang dapat melangkah. Takdir Tuhan memang senantiasa menyertai kehidupan manusia, namun terlepas dari ketentuan takdir, manusis dituntut untuk memperkaya ilmu guna memudahkan perjalanannya untuk menuju gerbang kesuksesan. Dengan mengikuti proses pendidikan, maka manusia akan diberikan bimibingan, dorongan, teori, dan sejumlah hal prioritas yang mereka perlukan.
Di dalam sebuah taman bunga,
terdapat seekor belalang yang suka menyanyi dan menari. Ia berasa
gembira kerana dapat hidup di dalam taman yang indah itu. Di dalam taman
itu terdapat juga berbagai-bagai jenis bunga seperti bunga raya, mawar,
dahlia, kenanga, melur dan cempaka. Taman bunga itu berwarna-warni dan
harum. Tiap-tiap hari, belalang akan menyanyi dan menari. Ia akan
melompat dari satu pokok ke pokok yang lain. Belalang mempunyai ramai
teman di dalam taman itu. Ada rama-rama, kumbang, lebah dan semut.
Mereka dapat tinggal di taman itu. Mereka sering bermain dan menyanyi
bersama-sama.
Pada suatu hari, belalang mencari kesemua rakan-rakannya untuk bermain tetapi mereka semua sedang sibuk mencari makanan dan berpindah untuk berlindung sebelum musim hujan tiba. Belalang tidak percaya hujan akan tujun sebentar lagi. Ia asyik menyanyi dan menari sendirian. Setelah lama menyanyi, belalang pulang ke rumah dan tidur kerana keletihan. Hujan turun dengan lebat lalu belalang terbangun. Ia berasa sangat lapar tetapi di rumahnya tiada makanan.
“ Bila hujan berhenti bolehlah saya mencari makanan,” katanya dalam hati. Belalang berbaring semula dan tertidur. Apabila dia terjaga, hujan tetap turun dengan lebat. Belalang berasa menyesal kerana tidak mengikut nasihat rakannya untuk mencari makanan sebelum musim hujan. Akhirnya belalang jatuh sakit. Rakan-rakan belalang tidak mengetahui keadaan belalang yang sakit. Apabila hujan berhenti,lebah teringat akan belalang. Dia keluar dari sarangnya dan pergi ke rumah belalang. Ia amat terperanjat melihat belalang yang terlantar di atas katil di rumah.
“Saya akan membawa makanan,” kata lebah kepada belalang apabila melihat belalang terlalu lemah dan pucat. Lebah mencari semut dan rakannya yang lain untuk menolong belalang. Akhirnya belalang sembuh dan sihat. Belalang insaf dan sering mendengar nasihat daripada rakannya.
sumber:
https://muhammadfikriacil.wordpress.com/2014/11/21/wacana-pemanfaatan-bahasa-indonesia-pada-tataran-ilmiah-semi-ilmiah-dan-non-ilmiah/
http://ceritakanak2.blogspot.co.id/
Contoh Wacana Ilmiah :
Database atau basis data adalah kumpulan data yang disimpan secara sistematis di dalam komputer dan dapat diolah atau dimanipulasi menggunakan perangkat lunak (program aplikasi) untuk menghasilkan informasi. Pendefinisian basis data meliputi spesifikasi berupa tipe data, struktur, dan juga batasan-batasan data yang akan disimpan. Basis data merupakan aspek yang sangat penting dalam sistem informasi dimana basis data merupakan gudang penyimpanan data yang akan diolah lebih lanjut. Basis data menjadi penting karena dapat menghidari duplikasi data, hubungan antar data yang tidak jelas, organisasi data, dan juga update yang rumit.
Wacana Semi Ilmiah adalah wacana yang karakteristiknya berada di antara ilmiah dan non ilmiah. Contoh artikel, editorial, opini, feuture, reportase.
Contoh Wacana Semi Ilmiah :
Opini Tentang Pendidikan
Jika kita melihat ke sekeliling kita, realitanya memang tidak semua orang yang memiliki background pendidikan baik bisa meraih kesuksesan. Dan disisi lain, banyak juga sekumpulan orang tanpa riwayat pendidikan yang baik justru bisa menikmati level kehidupan yang lebih mapan, namun secara teori orang yang dibekali dengan ilmu jauh lebih berpeluang untuk menjadi orang berhasil.
Segala sesuatu membutuhkan proses, dan selama proses tersebut sedang berjalan manusia diharuskan untuk memperkaya diri dengan bekal-bekal atau landasan yang dapat mengarahkan mereka pada keberhasilan, dan disinilah fungsi pendidikan akan memberikan andil untuk membantu manusia menuju jenjang keberhasilan yang diimpikannya.
Teori adalah sebuah tolak ukur untuk menganalisa sejauh mana seseorang dapat melangkah. Takdir Tuhan memang senantiasa menyertai kehidupan manusia, namun terlepas dari ketentuan takdir, manusis dituntut untuk memperkaya ilmu guna memudahkan perjalanannya untuk menuju gerbang kesuksesan. Dengan mengikuti proses pendidikan, maka manusia akan diberikan bimibingan, dorongan, teori, dan sejumlah hal prioritas yang mereka perlukan.
Wacana Non Ilmiah , yang termasuk wacana non ilmiah adalah anekdot,dongeng,hikayat,cerpen,novel,dan drama.
contoh Wacana Non Ilmiah :
Belalang
Pada suatu hari, belalang mencari kesemua rakan-rakannya untuk bermain tetapi mereka semua sedang sibuk mencari makanan dan berpindah untuk berlindung sebelum musim hujan tiba. Belalang tidak percaya hujan akan tujun sebentar lagi. Ia asyik menyanyi dan menari sendirian. Setelah lama menyanyi, belalang pulang ke rumah dan tidur kerana keletihan. Hujan turun dengan lebat lalu belalang terbangun. Ia berasa sangat lapar tetapi di rumahnya tiada makanan.
“ Bila hujan berhenti bolehlah saya mencari makanan,” katanya dalam hati. Belalang berbaring semula dan tertidur. Apabila dia terjaga, hujan tetap turun dengan lebat. Belalang berasa menyesal kerana tidak mengikut nasihat rakannya untuk mencari makanan sebelum musim hujan. Akhirnya belalang jatuh sakit. Rakan-rakan belalang tidak mengetahui keadaan belalang yang sakit. Apabila hujan berhenti,lebah teringat akan belalang. Dia keluar dari sarangnya dan pergi ke rumah belalang. Ia amat terperanjat melihat belalang yang terlantar di atas katil di rumah.
“Saya akan membawa makanan,” kata lebah kepada belalang apabila melihat belalang terlalu lemah dan pucat. Lebah mencari semut dan rakannya yang lain untuk menolong belalang. Akhirnya belalang sembuh dan sihat. Belalang insaf dan sering mendengar nasihat daripada rakannya.
sumber:
https://muhammadfikriacil.wordpress.com/2014/11/21/wacana-pemanfaatan-bahasa-indonesia-pada-tataran-ilmiah-semi-ilmiah-dan-non-ilmiah/
http://ceritakanak2.blogspot.co.id/
Langganan:
Postingan (Atom)