Selain
menginspirasi pembuat bom di salah satu mal di Serpong sebagai sarana
untuk menerima uang tebusan yang sangat sulit di lacak, Bitcoin secara
de facto memang menjadi mata uang yang banyak digunakan untuk mendukung
transaksi kriminal atau pencucian uang karena paling sulit di lacak
dibandingkan metode pembayaran lainnya. Salah satu penggunaan Bitcoin
yang terbanyak terjadi di ranah ransomware dimana mayoritas ransomware
saat ini menggunakan Bitcoin sebagai sarana untuk menerima uang tebusan
dari korban yang datanya berhasil di enkripsi oleh ransomware tersebut.
Ibarat ancaman asap yang menjadi agenda tahunan di Indonesia, Vaksincom
secara teratur menerima laporan infeksi ransomware dan permintaan
bantuan untuk dekripsi korban ransomware. Ancaman malware di tahun 2015
tetap tinggi dan makin terfokus pada aktivitas monetisasi dari malware,
jadi membuat dan menyebarkan malware di tahun 2015 sudah menjadi pilihan
model bisnis untuk mendapatkan keuntungan finansial dan terbukti uang
yang beredar sangat mencengangkan dimana untuk salah satu ransomware
saja, Cryptowall diperkirakan kerugian finansial yang diakibatkan lebih
dari 4 triliun rupiah. Untuk malware yang sukses melakukan monetisasi
sebenarnya ada dua macam, pertama adalah malware internet banking yang
mengandalkan tulang punggung jaringan botnet finansial seperti Zeus
Botnet, Swatbanker, Vawtrak, Tinba dan Spyeye. Kategori kedua adalah
ransomware. Dari sisi monetisasi, botnet yang mengincar jasa keuangan
finansial dalam satu kali menjalankan aksinya biasanya berhasil mengeruk
uang yang sangat besar dibandingkan dengan ransomware. Namun resiko
yang dihadapi oleh pembobol jasa keuangan ini juga besar karena mereka
harus melakukan penarikan atau transfer dana hasil kejahatannya ke
rekening bank yang telah dipersiapkan dan jika pelakunya ceroboh atau
kurang cepat dalam menjalankan aksinya akan mudah terlacak oleh pihak
berwajib. Ransomware, meskipun per transaksi “hanya” menghasilkan 0.5
Bitcoin sampai 4 Bitcoin namun mereka bisa bergerak dalam jangka panjang
dengan korban pulhan ribu yang sulit di deteksi atau di tangkap oleh
pihak berwajib sekalipun sudah bekerja sama dengan praktisi sekuriti.
Hal ini karena mereka selalu berpindah-pindah, memanfaatkan fasilitas
anonimitas di internet seperti TOR The Onion Router sebagai jaringan
virtual untuk mempersulit pelacakan dan menggunakan Bitcoin sebagai
jaringan finansial untuk menerima pembayaran virtual.
Raja Ransomware 2015 ?
Sebenarnya
ada puluhan jenis ransomware yang sedang mengganas di dunia dan
Indonesia sebagai salah satu negara dengan pengguna internet tebanyak di
dunia tidak luput dari ancaman ini. Setelah era Cryptolocker (jika
komputer anda pernah menjadi korban dan datanya dienkripsi oleh
cryptolocker dan anda masih menyimpan data yang terenkripsi, hubungi
vendor sekuriti anda untuk mendapatkan bantuan dekripsi) yang berhasil
dibasmi tuntas dan korbannya berhasil diselamatkan karena kunci
dekripsinya dibagikan secara gratis setelah servernya berhasil di kuasai
oleh pihak berwajib dan praktisi sekuriti, muncul penerusnya seperti
Cryptodefense, Cryptoorbit, Cryptowall, Teslacrypt, Coinvault, PCLocker,
Coinlocker, CTB-Locker dan masih banyak ransomware lainnya. Lalu, dari
sekian banyak ransomware yang mengancam, ransomware mana yang paling
berbahaya ? Jujur saja, kalau bicara berbahaya dapat dikatakan semua
ransomware sama bahayanya karena sekali berhasil mengenkripsi data anda
maka hampir dapat dipastikan data anda seperti dokumen MS Office, foto,
video, desain, database, gambar atau data lainnya tidak akan bisa di
buka tanpa kunci dekripsi unik yang hanya dimiliki pembuat malware.
Namun, dari sisi penyebaran yang masif dan kemampuan berubah dan
menyesuaikan diri dengan pengamanan antivirus, Cryptowall dapat
dikatakan sebagai raja ransomware. Cryptowall pertama ditemukan pada
bulan Juni 2014 dan sejak saat itu ia terus mengembangkan dirinya dengan
varian-varian terbaru guna menghindari deteksi oleh program antivirus.
Varian Cryptowall ke tiga terdeteksi menjalankan aksinya pada Januari
2015 sampai memaksa perusahaan sekuriti besar seperti Fortinet, Intel
Security, Palo Alto, Symantec, Eleven Paths, ReversingLabs dan Zscaler
untuk membuat aliansi khusus menghadapi malware ini dengan nama CTA:
Cyber Threat Alliance.
Adapun beberapa fakta menarik tentang Cryptowall yang dipaparkan oleh CTA adalah :
- Memiliki lebih dari 4.000 varian sampai Oktober 2015.
- Memiliki lebih dari 800 C&C (Command and Control) URL.
- Usaha infeksi Cryptowall versi 3 lebih dari 400.000
Dari
aksinya, Cryptowall diperkirakan mengakibatkan kerugian finansial lebih
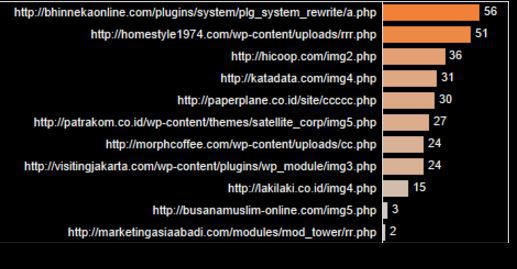
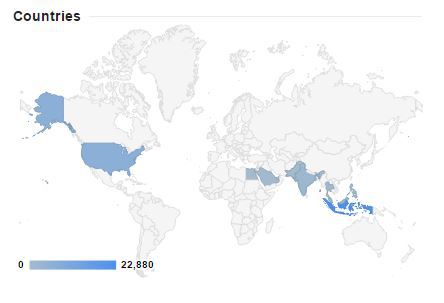
dari Rp. 4,2 triliun di seluruh dunia. Di Indonesia sendiri, terdeteksi
ada 12 C&C (Command and Control) center dengan total varian 320
Cryptowall sampai akhir Oktober 2015. (lihat gambar 1)
Gambar 1, Cryptowall merupakan raja ransomware dan memiliki 12 C&C di Indonesia
LowLevel04, ransomware bruteforce Terminal Service
Selain
Cryptowall, ada satu ransomware baru yang menyebar di akhir Oktober
2015 dengan nama LowLevel04 dan harus diwaspadai oleh pengguna komputer
khususnya administrator server yang sering menggunakan Remote Desktop.
Malware ini menyebar dengan cara yang unik dan bukan dari website, email
atau jaringan intranet seperti ransomware pada umumnya. LowLevel04
menyebar dengan cara bruteforce Terminal Services / RDS dan jika
berhasil ia akan melakukan enkripsi pada data komputer korbannya dengan
enkripsi AES dan meminta uang tebusan 4 Bitcoin atau sekitar Rp. 13 juta
untuk mengembalikan data yang di enkrip. LowLevel04 saat ini masih di
operasikan langsung oleh penyerang dan mengincar targetnya yang memiliki
kelemahan dalam password Remote Desktop atau Terminal Services.
Celakanya, komputer yang banyak menggunakan Remote Desktop adalah
komputer dengan OS server dan serangan enkripsi yang sukses terhadap
server selain mengakibatkan kerugian finansial secara tidak langsung
(jika membayar uang tebusan) tentunya juga mengakibatkan gangguan
operasional pada jaringan komputer terhadap perusahaan. Kabar buruknya,
teknik enkripsi yang digunakan adalah enkripsi standar RSA-2048 yang
jika di implementasikan secara benar akan membuat peluang dekripsi tanpa
membayar tebusan menjadi mustahil.
Untuk
mencegah hal ini, jika tidak diperlukan sebaiknya RDP dinonaktifkan dan
selalu menginstal patch terbaru pada OS anda. Selain itu, beberapa hal
yang dapat dipertimbangkan untuk mencegah serangan LowLever04 adalah :
- Pastikan kebijakan lockout password diterapkan, hal ini bisa mencegah aksi bruteforce.
- Jangan berikan hak instal software pada akun non administrator di terminal server.
- Monitor server secara teratur dan aktifkan peringatan untuk usaha login yang gagal.
- Implementasikan T-FA (Two Factor Authentication) untuk semua remote login.
Ancaman ransomware di openshare
Saat
ini ransomware merupakan malware yang secara de facto mengancam
pengguna komputer Indonesia, khususnya yang menggunakan OS Microsoft
Windows. Namun ini tidak berarti pengguna OS lain bebas dari ancaman
ini. Hal ini bisa terjadi karena ransomware tidak hanya melakukan
enkripsi pada komputer yang terinfeksi namun pada folder yang melakukan
open share, khususnya yang memiliki hak akses full sharing akan tetap di
enkrip. Jadi sekalipun anda tidak menggunakan OS yang terinfeksi
ransomware namun melakukan sharing dengan pengguna lain di jaringan
dimana direktori / file yang anda bagikan memberikan hak full kepada
anggota jaringan untuk membaca, mengkopi dan mengubah data pada
direktori tersebut, maka jika ada komputer yang terinfeksi ransomware,
data pada direktori yang anda share akan ikut dienkripsi. Satu-satunya
cara untuk meminimalisir kerugian atas aksi enkripsi oleh ransomware
adalah jangan melakukan sharing dengan hak full dan melakukan backup
data penting anda secara teratur pada media yang terpisah / offline.
Offline untuk data backup diperlukan karena sekalipun anda melakukan
backup, ancaman ransomware tetap mengancam karena banyak ransomware yang
melakukan enkripsi data yang sudah di backup.
Pertanyaan
yang sering dilontarkan kepada Vaksincom, apa yang harus dilakukan
dengan file yang terenkrip dan anda tidak rela / ingin membayar ransom ?
Apakah sebaiknya komputernya di format dan datanya dihapus saja ?
Saran
Vaksincom, jika anda menjadi korban ransomware, segera matikan komputer
anda dan putuskan dari jaringan supaya tidak menyebar. Jangan instal
antivirus / scan karena antivirus kemungkinan menghapus jejak /
identitas ransomware yang sangat diperlukan dalam identifikasi dan
recovery (jika memungkinkan). Hubungi vendor sekuriti anda untuk
melakukan langkah terbaik.
Untuk
data yang terenkripsi, jika anda tidak memiliki backupnya, anda bisa
menyimpan data yang terenkripsi tersebut di dalam DVD Rom atau harddisk
sambil berdoa pembuat ransomware ini insyaf seperti pembuat Locker atau
tertangkap seperti pembuat Cryptolocker dan servernya yang berisi key
dekripsi berhasil diakses oleh pihak berwenang dimasa depan. Jika doa
anda terkabul, key tersebut akan dibagikan secara gratis oleh pihak yang
berwajib atau praktisi sekuriti seperti dalam kasus Cryptolocker yang
bisa di dekrip dari situs www.decryptolocker.com.
Sumber: http://www.vaksin.com/1215-evaluasi-malware-2015-ransomware
Komentar:
Pada tahun 2015 seiring dengan perkembangan cryptocurrency yang semakin cepat, monetisasi malware atau penyebaran malware dengan tujuan meraup untung dari korbannya juga semakin marak. Salah satu monetisasi malware yang paling terkenal di tahun 2015 adalah ransomware. Ransomware adalah sebuah software yang 'menyandra' / menencrypt data-data korbannya dan meminta tebusan berupa uang / bitcoin. Setelah korban membayar pada pembuat ransomware, maka pembuat ransomware akan memberikan key dekripsi yang bisa digunakan untuk mendecrypt data-data korban. Untuk meminimalisir kerugian atas aksi
enkripsi oleh ransomware adalah jangan melakukan sharing dengan hak full
dan melakukan backup data penting anda secara teratur pada media yang
terpisah / offline. Offline untuk data backup diperlukan karena
sekalipun anda melakukan backup, ancaman ransomware tetap mengancam
karena banyak ransomware yang melakukan enkripsi data yang sudah di
backup.